1Grundverständnis: Was bedeutet DDoS?
DDoS klingt nach einem Begriff aus einem Fachlexikon, dabei steckt dahinter ein Prinzip, das du aus dem Alltag kennst. Stell dir ein kleines Café vor, in dem normalerweise zwei Personen arbeiten. An einem gewöhnlichen Vormittag kommen einzelne Gäste, bestellen, werden bedient, gehen wieder. Alles läuft. Wenn aber plötzlich ein Reisebus mit fünfzig Menschen gleichzeitig vor der Tür hält und alle auf einmal bestellen wollen, bricht das System zusammen. Nicht weil die Gäste böse wären, sondern weil die Kapazität für so viele gleichzeitige Anfragen nicht ausgelegt ist. Genau so funktioniert ein Angriff auf einen Server, nur dass die Gäste in diesem Fall keine Menschen sind, sondern massenhafte technische Anfragen.
Um DDoS zu verstehen, lohnt sich zuerst der Blick auf den kleineren Bruder DoS. DoS steht für Denial of Service, auf Deutsch etwa Dienstverweigerung. Das Ziel ist simpel: Ein Dienst, eine Website oder ein Server soll nicht mehr erreichbar sein. Bei einem einfachen DoS-Angriff schickt ein einzelner Rechner so viele Anfragen an den Server, bis dieser nicht mehr antwortet. Der Angriff kommt also von einer Quelle. Das Problem für den Angreifer: Seine eigene Adresse ist sichtbar, der Angriff lässt sich zurückverfolgen, und ein einzelner Rechner erzeugt oft nicht genug Last, um einen gut ausgestatteten Server lahmzulegen.
Der Unterschied zwischen DoS und DDoS
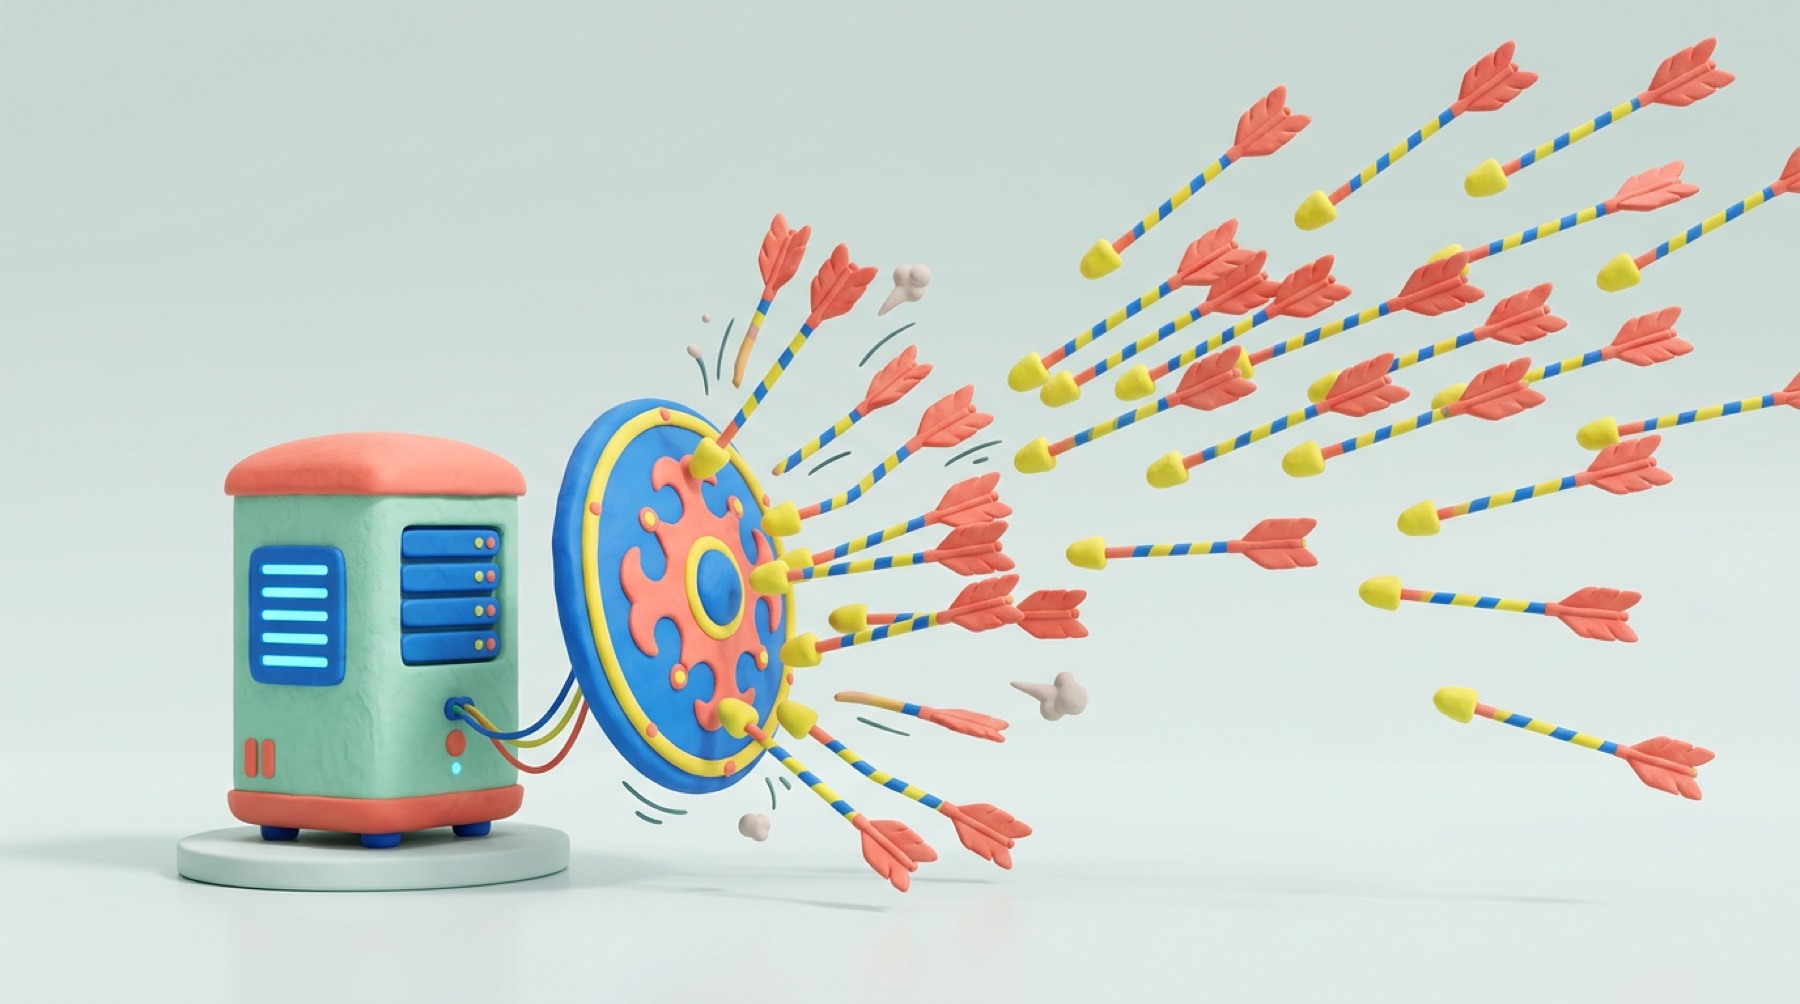
DDoS erweitert das Prinzip um einen entscheidenden Buchstaben: Das erste D steht für Distributed, also verteilt. Statt eines einzelnen Rechners greifen viele Rechner gleichzeitig an, oft tausende oder mehr. Diese Rechner gehören in den meisten Fällen nicht dem Angreifer selbst. Es sind fremde Computer, die vorher unbemerkt mit Schadsoftware infiziert wurden und nun ferngesteuert werden. Zusammen bilden sie ein Botnetz, eine Art unfreiwillige Armee aus gekaperten Geräten. Das können Bürorechner sein, private Laptops, aber auch vernetzte Geräte wie Router oder Kameras, deren Besitzer nichts von der Beteiligung ahnen.
Der Unterschied zur einfachen DoS-Variante liegt also in der Herkunft der Anfragen. Stell dir vor, du betreibst einen kleinen Onlineshop und dein Server ist darauf ausgelegt, einige hundert Besucher gleichzeitig zu verkraften. Ein einzelner Angreifer, der von seinem Rechner aus Anfragen schickt, wird diese Grenze kaum erreichen. Wenn aber zehntausend fremde Geräte gleichzeitig deine Seite aufrufen, jedes mit einer scheinbar echten Anfrage, dann ist die Kapazität in Sekunden erschöpft. Dein Shop lädt nicht mehr, Kunden sehen nur noch eine Fehlermeldung, und du kannst nichts bestellen oder bearbeiten. Die Verteilung über viele Quellen macht den Angriff nicht nur stärker, sondern auch schwerer abzuwehren. Du kannst nicht einfach eine einzelne Adresse blockieren, denn die Anfragen kommen von überall.
Warum die verteilte Variante so wirkungsvoll ist
Die Stärke eines DDoS-Angriffs liegt in seiner schieren Menge. Ein Server ist kein unendlicher Raum, sondern ein System mit begrenzten Ressourcen: Arbeitsspeicher, Prozessorleistung, Bandbreite. Jede Anfrage, die eingeht, verbraucht einen kleinen Teil dieser Ressourcen. Wenn du eine Website aufrufst, schickt dein Gerät eine Anfrage an den Server, und der Server antwortet mit den angeforderten Daten. Das passiert in Sekundenbruchteilen und ist im Normalfall unproblematisch. Bei einem DDoS-Angriff wird dieser Mechanismus gezielt missbraucht. Die infizierten Geräte schicken nicht eine Anfrage, sondern ununterbrochen neue, oft mit gefälschten Absenderadressen. Der Server versucht zu antworten, stößt aber an seine Grenzen. Irgendwann ist der Arbeitsspeicher voll, die Verbindungen stauen sich, und der Server bricht zusammen oder reagiert so langsam, dass es für Nutzer einem Ausfall gleichkommt.
Hinzu kommt, dass die Angreifer nicht nur auf die Menge setzen, sondern auch auf die Art der Anfragen. Manche Attacken zielen darauf ab, dass der Server besonders aufwendige Antworten liefern muss. Eine kleine Anfrage löst dann eine große Datenmenge aus, was die Überlastung beschleunigt. Andere Angriffe nutzen die Adresse des Opfers als angeblichen Absender, sodass die Antworten von fremden Servern auf das Opfer zurückprallen. Das macht die Abwehr zusätzlich kompliziert, weil der eigentliche Ursprung verschleiert wird.
Für dich als Betreiber einer Website oder eines Profils bedeutet das: Du siehst nicht nur einen einzelnen Störer, den du aussperren könntest. Du siehst eine Flut von Anfragen, die aussehen wie normale Besucher, aber keine echten Interessen verfolgen. Echte Kunden kommen nicht mehr durch, weil die Leitung blockiert ist. Und je länger der Angriff dauert, desto größer wird der Schaden, sei es durch entgangene Verkäufe, verpasste Anfragen oder einen beschädigten Eindruck bei deinen Followern.
Wichtig ist, DDoS nicht mit einem klassischen Hackerangriff zu verwechseln, bei dem jemand in dein System eindringt und Daten stiehlt. Das kann eine Folge sein, muss aber nicht. Der Kern von DDoS ist die Blockade, das Lahmlegen, das Verhindern von Zugriff. Es ist vergleichbar mit einer Menschenmenge, die sich vor deinen Laden stellt und niemanden mehr hineinlässt, ohne selbst etwas zu entwenden. Der Schaden entsteht durch den Stillstand. Genau deshalb ist die verteilte Variante so beliebt: Sie erfordert keinen Zugriff auf dein System, keine Passwörter, keine Sicherheitslücke in deinem Code. Es reicht, genügend Geräte zu steuern und auf dein Ziel loszulassen.
2So funktioniert ein Botnetz
Wenn du verstehen willst, warum DDoS-Angriffe so schwer zu stoppen sind, musst du dir ansehen, wie sie technisch entstehen. Ein einzelner Rechner, der einen Server mit Anfragen überflutet, ist leicht zu erkennen und zu blockieren. Der Angreifer sitzt direkt am Ursprung, seine IP-Adresse ist sichtbar, und der Serverbetreiber kann den Datenverkehr einfach verwerfen. Genau deshalb setzen Angreifer auf eine andere Methode: Sie verteilen den Angriff auf viele Rechner gleichzeitig. Diese fremden Rechner bilden das, was Fachleute als Botnetz bezeichnen.
Ein Botnetz entsteht nicht durch Zufall. Der Angreifer muss zunächst Zugriff auf fremde Systeme erhalten. Das geschieht in den meisten Fällen über Schadsoftware, die sich unbemerkt auf Computern, Servern oder zunehmend auch auf vernetzten Geräten wie Routern, Kameras oder Smart-TVs einnistet. Diese Geräte haben oft veraltete Software, schwache Passwörter oder offene Schnittstellen, die niemand überwacht. Ein infizierter Rechner wird zum Bot, einem ferngesteuerten Werkzeug, das auf Anweisung wartet. Der Besitzer bemerkt davon in der Regel nichts. Der Rechner läuft weiter, der Browser öffnet sich vielleicht im Hintergrund, die Leistung sinkt minimal. Für den Alltagsgebrauch bleibt alles scheinbar normal.
Der eigentliche Aufbau eines Botnetzes läuft in Stufen ab. Der Angreifer infiziert nicht alle Rechner direkt selbst. Er nutzt eine Hierarchie, die seine Spuren verwischt und das Netz schwerer angreifbar macht. An der Spitze steht der Angreifer, oft Botmaster genannt. Darunter liegen die Commander- und Controller-Systeme, kurz C&C. Diese Systeme sind die Schaltzentralen des Botnetzes. Sie empfangen Befehle vom Botmaster und leiten sie an die Bots weiter. Die Bots selbst sind die vielen infizierten Endgeräte, die am unteren Ende der Kette stehen. Zwischen dem Botmaster und den Bots liegen also mindestens eine, oft mehrere Ebenen. Das macht die Rückverfolgung aufwendig, denn die Verbindung führt nicht direkt vom Opfer zum Angreifer, sondern über mehrere Zwischenstationen, die wiederum selbst gekapert sein können.
Wie die heimliche Steuerung abläuft
Die Kommunikation zwischen Botmaster, C&C-Systemen und Bots erfolgt über Kanäle, die möglichst unauffällig bleiben sollen. Früher nutzten viele Botnetze den Internet Relay Chat, kurz IRC, weil dieser Dienst weit verbreitet und schwer zu überwachen war. Heute setzen Angreifer häufiger auf verschlüsselte Verbindungen über das Web, auf Peer-to-Peer-Strukturen oder auf soziale Netzwerke als Übertragungsweg. Der Bot meldet sich in regelmäßigen Abständen beim C&C-System und fragt nach neuen Anweisungen. Diese Abfragen sind klein, unregelmäßig und fallen im normalen Datenverkehr kaum auf. Der Botmaster kann so jederzeit neue Ziele festlegen, Angriffszeiten bestimmen oder die Bots mit aktualisierter Schadsoftware versorgen.
Das Heimtückische an dieser Struktur ist, dass der Besitzer des infizierten Rechners nichts von seiner Rolle weiß. Sein Gerät arbeitet still im Hintergrund mit. Wenn der Botmaster den Befehl zum Angriff gibt, öffnet der Bot eine Verbindung zum Zielserver und sendet Anfragen. Für den Server sieht es so aus, als würden echte Nutzer gleichzeitig zugreifen. Die IP-Adressen stammen von unauffälligen Hausanschlüssen, Bürorechnern oder Geräten irgendwo auf der Welt. Eine einfache Sperrung einzelner Adressen bringt nichts, weil ständig neue nachrücken. Genau diese Verteilung macht den Angriff so wirkungsvoll: Der Server kann nicht unterscheiden, welche Anfrage von einem echten Besucher kommt und welche von einem ferngesteuerten Bot.
Warum Botnetze so schwer zu zerschlagen sind
Ein Botnetz lebt von seiner Größe und seiner Dezentralität. Je mehr Bots der Angreifer kontrolliert, desto mehr Anfragen kann er gleichzeitig erzeugen. Der Aufbau eines solchen Netzes dauert Wochen oder Monate. In dieser Zeit verbreitet sich die Schadsoftware über infizierte E-Mail-Anhänge, manipulierte Downloads oder Sicherheitslücken in veralteter Software. Jeder neue Bot vergrößert die Kapazität des Netzes und macht es gleichzeitig stabiler. Fällt ein einzelner Bot aus, weil der Besitzer sein Gerät neu aufsetzt oder der Virenscanner anschlägt, bleibt das Netz bestehen. Der Angreifer gleicht den Verlust aus, indem er neue Geräte infiziert.
Für Sicherheitsbehörden und IT-Firmen ist die Bekämpfung eines Botnetzes ein Wettlauf gegen die Zeit. Sie müssen die C&C-Systeme identifizieren und abschalten, bevor der Botmaster neue aufsetzt. Gelingt das, verlieren die Bots ihre Steuerung und werden inaktiv. Allerdings bleibt die Schadsoftware auf den infizierten Geräten zurück. Sie kann reaktiviert werden, sobald ein neues C&C-System erreichbar ist. Deshalb ist die Abschaltung eines Botnetzes oft nur ein vorübergehender Erfolg. Dauerhafter Schutz entsteht erst, wenn die infizierten Geräte bereinigt und die Einfallstore geschlossen werden. Genau hier setzt ein durchdachter DDoS-Schutz an, der nicht nur den Angriff abwehrt, sondern auch die Infrastruktur dahinter sichtbar macht.
Für dich als Betreiber einer Website oder eines Social-Media-Profils bedeutet das: Du kannst nicht kontrollieren, ob dein Server Teil eines Botnetzes wird, aber du kannst die Wahrscheinlichkeit senken. Aktuelle Software, starke Passwörter und das Schließen unnötiger Schnittstellen verringern das Risiko, dass dein Gerät als Bot missbraucht wird. Gleichzeitig schützt ein guter DDoS-Schutz auf Serverseite deine eigene Präsenz davor, Ziel eines Angriffs zu werden, der von einem fremden Botnetz ausgeht. Beide Ebenen gehören zusammen, denn ein Botnetz ist nur so gefährlich, wie die Ziele, die es angreifen kann.
3Typische Angriffsmethoden im Überblick
Wenn du verstehst, wie ein Botnetz grundsätzlich arbeitet, hast du die Basis. Aber Angreifer nutzen nicht alle dieselbe Methode. Je nach Ziel, verfügbarer Infrastruktur und technischem Wissen setzen sie unterschiedliche Techniken ein. Die drei wichtigsten sind Flooding, Amplification und IP-Spoofing. Sie überschneiden sich in der Praxis oft, lassen sich aber getrennt erklären.
Beim Flooding geht es im Kern darum, einen Server mit schierer Masse zu überlasten. Man unterscheidet grob zwischen Volumenangriffen, die die gesamte Bandbreite auffressen, und Protokollangriffen, die gezielt Schwächen in der Kommunikation zwischen Servern ausnutzen. Ein klassisches Beispiel für einen Volumenangriff ist der UDP-Flood. Dabei werden unzählige Datenpakete an zufällige Ports eines Servers geschickt. Der Server muss für jedes Paket prüfen, ob dort überhaupt ein Dienst läuft, und antwortet im Zweifel mit einer Fehlermeldung. Genau diese Prüfungen kosten Ressourcen. Bei ausreichend vielen Paketen gleichzeitig ist irgendwann keine Kapazität mehr für echte Anfragen übrig.
Ein SYN-Flood funktioniert etwas anders und zielt auf den Verbindungsaufbau ab, den jeder Server durchführt, bevor Daten übertragen werden. Normalerweise läuft das so ab: Ein Client schickt ein SYN-Paket, der Server antwortet mit SYN-ACK und wartet dann auf die Bestätigung des Clients. Bei einem SYN-Flood schickt der Angreifer massenhaft SYN-Pakete, bestätigt aber nie. Der Server hält für jede halboffene Verbindung Speicherplatz frei. Sind genug solcher halboffenen Verbindungen gleichzeitig aktiv, nimmt der Server keine neuen mehr an. Für dich als Nutzer sieht das dann so aus, als wäre die Seite einfach nicht erreichbar, obwohl der Server technisch noch läuft.
Erkennen kannst du Flooding-Angriffe vor allem an einem plötzlichen, ungewöhnlich hohen Anstieg des Datenverkehrs. Wenn dein Provider dir Zugriff auf Statistiken gibt, siehst du dort Spitzen, die sich nicht durch normale Besucher erklären lassen. Auch ungewöhnlich viele Anfragen von denselben IP-Bereichen innerhalb kurzer Zeit sind ein Hinweis. Wichtig ist: Ein einzelner großer Anstieg bedeutet nicht automatisch einen Angriff. Es kann auch ein legitimer Ansturm sein, etwa nach einem erwähnten Beitrag in einem großen Kanal. Entscheidend ist das Muster. Ein Flooding-Angriff bleibt über einen längeren Zeitraum konstant hoch und zeigt oft keinen Bezug zu deinen Inhalten.
Amplification: Wenig Aufwand, große Wirkung
Amplification-Angriffe sind deshalb so gefährlich, weil der Angreifer selbst kaum Ressourcen benötigt. Er nutzt öffentlich erreichbare Server als Verstärker. Das Prinzip funktioniert so: Der Angreifer schickt eine kleine Anfrage an einen fremden Server, zum Beispiel einen DNS-Server. In die Absenderadresse dieser Anfrage trägt er aber nicht seine eigene IP ein, sondern die IP des Opfers. Der fremde Server antwortet auf die Anfrage, und weil die Antwort deutlich größer ist als die Anfrage selbst, schickt er diese große Antwort an das Opfer. Aus einer Anfrage von wenigen Bytes wird so eine Antwort, die ein Vielfaches größer ist. Skaliert man das über viele öffentliche Server gleichzeitig, entsteht ein enormer Datenstrom, der auf das Opfer einprasselt.
Bekannte Varianten nutzen DNS-Server, aber auch NTP-Server oder Memcached-Server, die im Internet oft ungeschützt erreichbar sind. Der entscheidende Punkt ist, dass der Angreifer die Antworten gar nicht selbst erzeugen muss. Er leiht sich gewissermaßen die Infrastruktur Dritter. Für dich als Betroffener ist das besonders ärgerlich, weil die Angriffsquelle nicht der eigentliche Angreifer ist, sondern eine Vielzahl unschuldiger Server irgendwo auf der Welt.
Erkennen kannst du Amplification-Angriffe an ungewöhnlich hohem eingehendem Datenverkehr von Diensten, mit denen deine Seite normalerweise gar nicht kommuniziert. Wenn etwa massenhaft Antworten von DNS-Servern eintreffen, obwohl deine eigene Seite gar keine DNS-Anfragen an diese Server gestellt hat, ist das ein klares Warnsignal. Auch hier gilt wieder: Das Muster ist entscheidend. Vereinzelte Antworten sind normal, eine Flut über Minuten oder Stunden nicht.
IP-Spoofing: Die verschleierte Herkunft
IP-Spoofing ist keine eigene Angriffsart, sondern eine Technik, die andere Methoden erst effektiv und schwer verfolgbar macht. Dabei fälscht der Angreifer die Absenderadresse seiner Datenpakete. Der Empfänger sieht eine IP, die nicht die des tatsächlichen Absenders ist. Das hat zwei Vorteile für den Angreifer: Erstens kann er seine eigene Identität verschleiern, weil Rückverfolgungen ins Leere laufen. Zweitens kann er, wie bei Amplification beschrieben, Antworten auf ein anderes Ziel lenken.
IP-Spoofing ist technisch nicht besonders kompliziert, aber wirksam, weil viele Netze ausgehende Pakete nicht ausreichend filtern. Deshalb fordern Sicherheitsorganisationen seit Jahren, dass Provider und Rechenzentren das sogenannte Ingress-Filtering umsetzen, also Pakete verwerfen, deren Absenderadresse nicht aus dem eigenen Netz stammen kann. Solange das nicht flächendeckend passiert, bleibt IP-Spoofing ein Werkzeug, das Angreifer zuverlässig einsetzen können.
Für dich als Betroffener ist IP-Spoofing schwer direkt zu erkennen. Du siehst nur die gefälschten Quellen, nicht den echten Angreifer. Indirekt zeigt es sich dadurch, dass die Quell-IPs eines Angriffs ungewöhnlich gemischt sind, also aus vielen verschiedenen Ländern und Netzen stammen, ohne dass es dafür eine plausible Erklärung gibt. Auch Antworten deines eigenen Servers auf Anfragen, die du nie gestellt hast, können ein Hinweis sein, weil ein Angreifer deine Adresse als Absender missbraucht hat.
Die drei Methoden treten selten isoliert auf. Ein Angreifer, der ein Botnetz aus tausenden infizierten Rechnern steuert, kann gleichzeitig Flooding betreiben und dabei IP-Spoofing verwenden, um die Herkunft einzelner Bots zu verschleiern. Oder er kombiniert Amplification mit einem klassischen Volumenangriff, um die Abwehrsysteme zu verwirren. Genau diese Kombination macht die Abwehr anspruchsvoll. Wer nur auf ein einzelnes Muster achtet, übersieht den Rest.
Wenn du eine Website oder einen Shop betreibst, lohnt es sich, die Zugriffsstatistiken regelmäßig anzuschauen, nicht erst im Ernstfall. So entwickelst du ein Gefühl dafür, was bei dir normal ist. Dann fällt dir eine Abweichung früher auf. Das ist keine Garantie, aber eine solide Grundlage. Der eigentliche Schutz beginnt jedoch vor dem Angriff: bei der Auswahl deines Hosters, der Konfiguration deiner Server und der Frage, ob du zusätzliche Schutzmaßnahmen wie einen DDoS-Schutz aktivierst.
4IP-Spoofing und seine Folgen
Bei einem IP-Spoofing-Angriff verändert der Angreifer die Kopfdaten der gesendeten Datenpakete. In jedem dieser Pakete steckt normalerweise eine Quelladresse, die verrät, von welchem Rechner die Anfrage ursprünglich kommt. Genau diese Adresse wird beim Spoofing ausgetauscht. Der Angreifer trägt eine fremde oder schlicht erfundene Adresse ein, sodass das Paket aussieht, als stamme es von einem völlig anderen Computer. Für den empfangenden Server ist damit nicht mehr erkennbar, wo die Anfrage wirklich herkommt.
Diese Technik ist deshalb so wirkungsvoll, weil sie die Grundlage jeder Rückverfolgung aushebelt. Normalerweise prüft ein Administrator im Ernstfall die Logdateien, ermittelt auffällige IP-Adressen und kann so zumindest den ungefähren Ursprung eines Angriffs eingrenzen. Beim Spoofing laufen diese Ermittlungen ins Leere. Die gespeicherten Adressen gehören zu unschuldigen Dritten, zu nicht existierenden Anschlüssen oder zu öffentlichen Einrichtungen, die mit dem Angriff nichts zu tun haben. Der tatsächliche Absender bleibt verborgen.
Für den Angreifer ergibt sich daraus ein doppelter Vorteil. Er verschleiert seine eigene Identität und erschwert gleichzeitig die technische Gegenwehr. Wer nicht weiß, woher der Datenverkehr kommt, kann ihn auch nicht gezielt blockieren. Firewalls und Filterregeln, die auf bestimmten Adressbereichen basieren, greifen nicht, weil sich die vermeintliche Herkunft ständig ändert. Aus Sicht des angegriffenen Unternehmens wirkt es, als würde die Attacke von überall gleichzeitig kommen, obwohl dahinter möglicherweise nur ein einziger Rechner oder ein kleines Botnetz steckt.
Wenn die gefälschte Adresse einem echten System gehört
Besonders problematisch wird es, wenn der Angreifer nicht irgendeine erfundene Adresse verwendet, sondern die IP eines tatsächlich existierenden Servers. In diesem Fall antwortet das angegriffene System auf eine Adresse, die einem realen Betreiber gehört. Sämtliche Antwortpakete, Fehlermeldungen und Verbindungsversuche wandern dorthin und belasten diesen unbeteiligten Server. Der Geschädigte ist dann doppelt betroffen. Er erhält unerwünschten Datenverkehr, den er nie angefordert hat, und muss gleichzeitig befürchten, selbst als Angreifer eingestuft zu werden, weil seine Adresse in den Logdateien des eigentlichen Opfers auftaucht.
Für Unternehmen hat das handfeste Konsequenzen. Ein Shopbetreiber, dessen Serveradresse für einen Spoofing-Angriff missbraucht wird, bekommt unter Umständen Beschwerden von anderen Netzbetreibern, wird auf Sperrlisten gesetzt oder verliert vorübergehend die Erreichbarkeit, weil sein Provider den auffälligen Verkehr drosselt. Die Aufklärung solcher Vorfälle kostet Zeit und bindet Ressourcen, die im Tagesgeschäft fehlen. Hinzu kommt die Unsicherheit bei Kunden, wenn eine Website zwischendurch nur langsam oder gar nicht erreichbar ist.
Ein weiteres Risiko entsteht, wenn die gefälschte Absenderadresse dazu genutzt wird, Vertrauen auszunutzen. Manche Dienste prüfen eingehende Anfragen nur oberflächlich und lassen Verbindungen zu, wenn die Quelladresse zu einem bekannten Partner oder einem internen System zu gehören scheint. Gelingt es dem Angreifer, eine solche Adresse vorzutäuschen, kann er unter Umständen auf Schnittstellen zugreifen, die eigentlich geschützt sein sollten. Das betrifft nicht nur große Konzerne, sondern auch kleine Agenturen oder Vereine, die ihre Verwaltung über das Netz organisieren.
Warum die Rückverfolgung so schwierig ist
Die Rückverfolgung eines gespooften Angriffs ist technisch anspruchsvoll und gelingt nur, wenn mehrere Beteiligte zusammenarbeiten. Jeder Netzbetreiber auf dem Weg der Datenpakete sieht nur einen Ausschnitt des Verkehrs. Da die Absenderadresse gefälscht ist, stimmt der erste Eindruck nicht mit der Realität überein. Nur wer den Verkehr an mehreren Punkten gleichzeitig beobachtet und die Datenströme abgleicht, kann den tatsächlichen Weg rekonstruieren. Das erfordert Koordination, Protokolle und oft auch die Bereitschaft ausländischer Provider, zu helfen. In der Praxis scheitert das häufig, besonders wenn der Angriff über mehrere Länder läuft.
Für ein Unternehmen bedeutet das, dass es sich nicht darauf verlassen kann, nach einem Angriff schnell einen Schuldigen zu finden. Die eigentliche Arbeit liegt in der Vorbereitung. Wer seine Systeme so aufbaut, dass einzelne gefälschte Anfragen keinen Schaden anrichten, ist besser aufgestellt als jemand, der erst im Nachhinein nach der Quelle sucht. Dazu gehört, eingehenden Verkehr kritisch zu prüfen, ungewöhnliche Muster früh zu erkennen und die eigenen Dienste so zu dimensionieren, dass kurzzeitige Lastspitzen abgefangen werden.
Wer selbst Dienste im Netz anbietet, sollte außerdem darauf achten, dass die eigene Infrastruktur nicht unfreiwillig Teil eines solchen Angriffs wird. Offene DNS-Server, ungesicherte Formulare oder schlecht konfigurierte Schnittstellen sind Einfallstore, über die Angreifer ihre gefälschten Pakete verschicken. Eine saubere Grundkonfiguration verhindert, dass der eigene Server als Reflektor missbraucht wird und dadurch für Dritte zum Problem wird. Gerade bei kleinen Teams, die ihre Website nebenbei betreiben, bleibt das oft unbeachtet, bis ein Vorfall auf den Tisch kommt.
IP-Spoofing ist kein Phänomen, das nur staatliche Einrichtungen oder große Plattformen betrifft. Jeder Server, der mit dem Internet verbunden ist, kann Ziel oder Werkzeug sein. Gerade weil die Methode vergleichsweise einfach umzusetzen ist und viele Standardkonfigurationen sie nicht verhindern, bleibt sie ein beliebtes Werkzeug. Wer die Mechanik versteht, erkennt auch, warum pauschale Warnungen vor „Hackern“ zu kurz greifen. Die Gefahr liegt nicht in einzelnen Überangriffen, sondern in der Hartnäckigkeit, mit der gefälschte Anfragen über Stunden oder Tage eintreffen und nebenbei den Betrieb stören.
5DDoS als Protest oder Erpressung
Wenn ein Angriff auf deine Website oder deinen Shop läuft, steckt selten Zufall dahinter. Hinter den meisten DDoS-Attacken stehen konkrete Motive, auch wenn sie für dich als Betroffenen zunächst nicht erkennbar sind. Wer den Angriff ausführt, will etwas erreichen. In manchen Fällen geht es um Aufmerksamkeit für eine politische Botschaft, in anderen Fällen schlicht um Geld. Beides führt zum selben Ergebnis: Deine Seite ist nicht erreichbar, Besucher werden abgewiesen, und du kannst nur zusehen.
Politisch motivierte Angriffe richten sich häufig gegen Unternehmen, Behörden oder Organisationen, die aus Sicht der Angreifer für eine bestimmte Haltung stehen. Der Angriff ist dann ein Mittel, um diese Haltung öffentlich zu treffen. Nicht das einzelne Kundenkonto ist das Ziel, sondern die Erreichbarkeit der Institution als Ganzes. Solche Aktionen werden oft von Gruppen koordiniert, die ihre Anhänger über soziale Netzwerke mobilisieren. Wer sich beteiligt, lädt ein Tool herunter oder öffnet eine vorbereitete Seite im Browser und schon ist der eigene Rechner Teil des Angriffs. Für die Teilnehmer fühlt sich das nach einer Form von Demonstration an, für dich als Betreiber ändert das nichts an der Tatsache, dass deine Infrastruktur unter Druck gerät.
Die rechtliche Einordnung ist dabei eindeutig: In Deutschland und den meisten anderen Ländern ist ein DDoS-Angriff eine Straftat, unabhängig davon, ob er aus Protest, aus Rache oder aus Langeweile erfolgt. Wer erwischt wird, muss mit Ermittlungen rechnen. Die Strafen reichen je nach Schwere des Angriffs und den entstandenen Folgen von Geldstrafen bis zu Freiheitsstrafen. Dass ein Angriff politisch begründet wird, ändert daran nichts. Gerade deshalb lohnt es sich, bei einem laufenden Angriff nicht selbst aktiv zu werden, sondern Beweise zu sichern und Anzeige zu erstatten.
Ein anderes Motiv ist Erpressung. Hier melden sich die Angreifer häufig schon vor dem eigentlichen Angriff und fordern Geld. Die Drohung lautet: Zahl, sonst legen wir deine Seite lahm. Wer nicht zahlt, bekommt die Ankündigung in die Tat umgesetzt. In manchen Fällen beginnt der Angriff sogar ohne Vorwarnung, und die Forderung kommt erst, wenn der Server bereits überlastet ist. Der Druck auf dich ist dann besonders hoch, weil jede Minute Ausfall für dich Umsatz oder Vertrauen kostet. Genau darauf setzen die Erpresser.
Zahlen solltest du in dieser Situation nicht. Es gibt keine Verlässlichkeit, dass der Angriff nach einer Zahlung tatsächlich aufhört. Im Gegenteil: Wer einmal zahlt, gilt als lohnendes Ziel und wird mit höherer Wahrscheinlichkeit erneut erpresst. Sinnvoller ist es, den Vorfall zu dokumentieren, den Hosting-Anbieter zu informieren und gegebenenfalls Strafanzeige zu stellen. Viele Hosting-Anbieter und Dienstleister haben inzwischen Erfahrung mit solchen Fällen und können dabei helfen, den Datenverkehr zu filtern oder den Angriff ins Leere laufen zu lassen.
Unabsichtliche Teilnahme an Angriffen
Nicht jeder, dessen Rechner an einem DDoS-Angriff beteiligt ist, weiß davon. Das ist einer der Gründe, warum solche Angriffe so schwer zu stoppen sind. Ein Botnetz besteht aus vielen einzelnen Computern, die von den Angreifern ferngesteuert werden. Die Besitzer dieser Computer haben in der Regel keine Ahnung, dass ihr Gerät gerade Anfragen an einen fremden Server schickt. Infiziert werden die Rechner über Schadsoftware, die sich in E-Mail-Anhängen, Downloads oder unsicheren Webseiten versteckt. Sobald die Software aktiv ist, wartet sie auf Befehle von außen. Der eigentliche Angriff startet dann zu einem Zeitpunkt, den der Angreifer bestimmt, nicht der Besitzer des Rechners.
Auch ohne Schadsoftware ist eine unfreiwillige Beteiligung möglich. Ein bekanntes Beispiel sind manipulative Links in sozialen Netzwerken oder Foren. Dort wird ein Link geteilt, der angeblich zu einem Video, einem Gewinnspiel oder einer wichtigen Meldung führt. Wer darauf klickt, öffnet eine Seite, die im Hintergrund automatisch Anfragen an ein Ziel sendet. Solange der Tab geöffnet bleibt, beteiligt sich der Browser an dem Angriff. Oft bemerken die Betroffenen nichts davon, weil die Seite selbst harmlos aussieht. Erst wenn der Rechner langsamer wird oder der Browser hängt, fällt auf, dass etwas nicht stimmt.
Für dich als Betreiber einer Website macht es keinen Unterschied, ob die angreifenden Rechner bewusst oder unbewusst handeln. Die Wirkung ist dieselbe: Der Server bekommt mehr Anfragen, als er verarbeiten kann, und bricht unter der Last zusammen. Deshalb ist es wichtig, den eigenen Auftritt so abzusichern, dass Angriffe möglichst früh erkannt und abgewehrt werden können. Dazu gehören Schutzmechanismen auf Serverebene ebenso wie ein wachsames Auge auf ungewöhnliche Zugriffsmuster.
Motivlagen erkennen und einordnen
Für deine Reaktion auf einen Angriff ist es hilfreich, die wahrscheinliche Motivlage zu kennen. Ein Angriff aus Protest trifft oft größere, öffentlich sichtbare Ziele. Ein Angriff aus Erpressung richtet sich dagegen häufig an kleinere und mittlere Unternehmen, die von ihrer Website abhängig sind und bei denen die Angreifer eine schnelle Zahlungsbereitschaft vermuten. Auch persönliche Rache oder Konkurrenzdenken kommen als Motive vor. Ein verärgerter Kunde, ein ehemaliger Mitarbeiter oder ein Wettbewerber kann versuchen, dir gezielt zu schaden. In solchen Fällen ist der Angriff oft weniger breit angelegt, dafür aber hartnäckiger.
Unabhängig vom Motiv gilt: Ein wirksamer Schutz beginnt nicht erst im Moment des Angriffs, sondern vorher. Wer seine Systeme regelmäßig aktualisiert, Zugriffe überwacht und mit seinem Hosting-Anbieter über Schutzmaßnahmen spricht, hat im Ernstfall deutlich bessere Karten. Auch für deine Präsenz in sozialen Netzwerken gilt, dass du deine Accounts absichern solltest. Wer dort Inhalte veröffentlicht oder einen Shop betreibt, ist auf eine stabile Erreichbarkeit angewiesen. Ein Ausfall, egal aus welchem Grund, wirkt sich direkt auf die Sichtbarkeit und das Vertrauen deiner Follower aus.
Social Media Market beschäftigt sich seit über zehn Jahren mit dem Wachstum und der Absicherung von Accounts in sozialen Netzwerken. Wenn du deinen Kanal vergrößerst, etwa mit Instagram Followern ab 4,70 €, solltest du parallel darauf achten, dass dein Auftritt technisch stabil bleibt. Wachstum und Sicherheit gehören zusammen. Ein Kanal, der schnell größer wird, aber bei einem Angriff oder einer technischen Störung ausfällt, verliert mehr, als er vorher gewonnen hat. Deshalb lohnt es sich, beide Themen ernst zu nehmen und nicht erst im Notfall zu handeln.
6Welche Schäden wirklich entstehen
Ein DDoS-Angriff trifft selten nur die Technik. Er trifft fast immer den Betrieb, die Kunden und am Ende das Konto. Besonders hart ist das für alle, deren Geschäft direkt am Server hängt. Ein Shop, der nicht erreichbar ist, verkauft nichts. Ein Dienstleister, dessen Buchungssystem stillsteht, verliert Termine. Ein Creator, dessen Profil über Stunden nicht lädt, verliert Reichweite und oft auch Abonnenten, die in dieser Zeit woanders hängen bleiben.
Stell dir einen Online-Shop vor, der über Instagram und Facebook Besucher auf seine Produktseiten lenkt. Läuft eine Kampagne gut, klicken viele Menschen gleichzeitig. Genau in diesem Moment setzt der Angriff ein. Der Server beantwortet keine Anfragen mehr, die Seite lädt ins Leere. Wer kaufen wollte, bricht ab. Wer zum ersten Mal vorbeischaut, merkt sich den Namen nicht. Das Werbebudget läuft weiter, die Klicks verpuffen. Der Schaden entsteht also nicht nur durch den Ausfall selbst, sondern auch durch alles, was parallel weiterläuft und ins Leere greift.
Bei Dienstleistern sieht es ähnlich aus. Ein Friseursalon mit Online-Terminbuchung verliert an einem Samstagvormittag vielleicht zwanzig Buchungen, weil das Formular nicht erreichbar ist. Ein Fotograf, der seine Arbeiten über die eigene Website verkauft, kann keine Anfragen beantworten und keine Bildlizenzen ausliefern. Ein Steuerberater, dessen Mandantenportal nicht erreichbar ist, bekommt am Abgabetag Mails, die er nicht lesen kann. Die Zeit, die der Angriff kostet, holt niemand zurück. Und die Kunden, die in dieser Zeit zur Konkurrenz wechseln, auch nicht.
Was ein Ausfall mit dem Ruf macht
Der finanzielle Schaden ist das eine. Der Vertrauensverlust ist das andere, und er wirkt oft länger nach. Wer eine Seite aufruft und nur eine Fehlermeldung sieht, fragt nicht zuerst, ob ein Angriff vorliegt. Er fragt sich, ob der Anbieter unzuverlässig ist. Gerade bei Shops und Dienstleistern, die noch nicht lange bestehen, reicht ein einziger Ausfall, um einen unsicheren Eindruck zu hinterlassen. Die Besucherin, die zum ersten Mal bestellen wollte, kommt nicht wieder. Der Kunde, der eine Frist einhalten musste, erzählt weiter, dass die Seite nicht funktioniert hat. Solche Erzählungen verbreiten sich schneller, als sich ein technischer Fehler erklären lässt.
Besonders sichtbar wird das bei Kreativen und Selbständigen, deren Arbeit eng mit Social Media verbunden ist. Wenn ein Profil während einer Veröffentlichung nicht erreichbar ist, wirkt das unprofessionell. Kooperationsanfragen bleiben liegen, Kommentare sammeln sich an, Nachrichten können nicht beantwortet werden. Wer regelmäßig Inhalte veröffentlicht und plötzlich pausiert, weil die eigenen Systeme nicht mitmachen, verliert Rhythmus und Sichtbarkeit. Der Algorithmus wertet ausbleibende Reaktionen nicht als Schutzfall, sondern als fehlende Relevanz. Die Folgen zeigen sich erst Tage später, wenn die Reichweite sinkt und der Aufwand für den Wiedereinstieg steigt.
Wenn der Schaden im Hintergrund entsteht
Es gibt auch Schäden, die Kunden nie sehen, die für den Betrieb aber schwer wiegen. Ein Angriff kann interne Systeme blockieren, während die öffentliche Website noch erreichbar scheint. Warenwirtschaft, Versandlisten, Zahlungsabgleich, alles hängt an derselben Infrastruktur. Wenn die im falschen Moment ausfällt, stockt die Abwicklung. Bestellungen wurden angenommen, aber nicht verarbeitet. Rechnungen wurden erstellt, aber nicht versendet. Supportanfragen bleiben liegen, weil das Ticketsystem nicht erreichbar ist. Das Team arbeitet dann nicht mehr am Tagesgeschäft, sondern daran, den Schaden einzugrenzen.
Für kleine Betriebe ist das besonders kritisch, weil selten jemand bereitsteht, der sich nur um IT-Sicherheit kümmert. Der Angriff trifft Menschen, die eigentlich verkaufen, beraten oder produzieren sollten. Sie verlieren Stunden damit, Server neu zu starten, Anfragen zu sortieren und Kunden zu vertrösten. Diese Stunden fehlen am nächsten Tag, in der nächsten Woche, im Monatsergebnis. Dazu kommt die Unsicherheit, ob der Angriff zurückkehrt. Wer einmal betroffen war, prüft jede kleine Verzögerung doppelt. Das kostet Nerven und Konzentration, auch wenn gerade nichts passiert.
DDoS-Angriffe müssen also nicht immer die ganz große Welle sein, die ein Rechenzentrum lahmlegt. Oft reicht ein gezielter Angriff auf einen einzelnen Shop, ein Buchungssystem oder ein Profil, um spürbaren Schaden anzurichten. Genau deshalb lohnt es sich, vorher zu handeln. Ein Schutz, der eingehenden Datenverkehr prüft und Angriffe abfängt, bevor sie den Server erreichen, verhindert nicht nur Ausfälle. Er hält den Betrieb in den Momenten am Laufen, in denen es darauf ankommt. Und er erspart die unangenehmen Gespräche mit Kunden, die erklären, warum sie woanders gekauft haben.
7Erste Anzeichen eines Angriffs
Eine Website, die plötzlich träge reagiert, ist für viele Betreiber zunächst schwer einzuordnen. Es kann ein technisches Problem beim Hoster sein, ein fehlerhaftes Update oder schlicht ein Ansturm echter Besucher. Genau diese Unsicherheit macht die ersten Minuten eines DDoS-Angriffs so unangenehm. Während du noch überlegst, ob du den Support anschreiben sollst, arbeiten die Angreifer bereits daran, deinen Server weiter in die Knie zu zwingen. Deshalb lohnt es sich, die typischen Frühwarnzeichen zu kennen. Sie unterscheiden sich je nach Art des Angriffs, folgen aber fast immer einem ähnlichen Muster: Die Ressourcen deines Servers werden schneller verbraucht, als sie wieder freigegeben werden können. Das merkst du zuerst an Dingen, die du normalerweise gar nicht bewusst wahrnimmst.
Das offensichtlichste Anzeichen sind Ladezeiten, die von einer Minute auf die andere deutlich ansteigen. Deine Startseite, die sonst in unter einer Sekunde ausgeliefert wird, braucht plötzlich fünf oder zehn Sekunden. Bilder bauen sich nur noch stockend auf, der Checkout im Shop hängt, das Backend reagiert verzögert. Wichtig ist der Unterschied zu einem allgemein langsamen Server: Bei einem DDoS-Angriff tritt die Verschlechterung meist abrupt auf, oft innerhalb weniger Minuten. Ein Server, der dauerhaft zu schwach dimensioniert ist, wird dagegen über Wochen hinweg immer wieder ähnlich träge sein. Wenn du also beobachtest, dass deine Seite am Dienstagabend noch flüssig lief und am Mittwochmittag plötzlich kaum noch erreichbar ist, solltest du hellhörig werden.
Wenn einzelne Dienste zuerst ausfallen
Nicht jeder Angriff zielt darauf ab, deine komplette Website lahmzulegen. Gerade zu Beginn testen Angreifer oft aus, welche Komponente am empfindlichsten reagiert. Das kann der Login-Bereich sein, die Suche, der Warenkorb oder ein Kontaktformular. Der Grund liegt in der Architektur vieler Webprojekte: Manche Funktionen erzeugen bei jedem Aufruf eine aufwendige Datenbankabfrage oder eine komplexe Berechnung. Genau diese Stellen sind für einen Angreifer besonders interessant, weil er mit vergleichsweise wenigen Anfragen eine große Wirkung erzielt. Für dich als Betreiber sieht das dann so aus, als hätte nur ein bestimmtes Modul ein Problem. Der Rest der Seite funktioniert noch, aber die Suche liefert keine Ergebnisse mehr oder das Anmelden schlägt fehl. Solche Ausfälle einzelner Dienste werden oft fälschlich als Programmierfehler interpretiert. Ein Blick in die Logdateien kann hier schnell Klarheit bringen: Häufen sich Anfragen auf genau die betroffene Funktion, während andere Bereiche normal ausgelastet sind, spricht vieles für einen gezielten Angriff.
Auch die Erreichbarkeit deiner Seite von außen kann widersprüchliche Signale liefern. Du selbst sitzt im Büro und kannst die Website öffnen, aber Kunden melden per Mail, dass bei ihnen nur eine Fehlermeldung erscheint. Oder umgekehrt: Dein Smartphone zeigt die Seite an, während der Rechner im gleichen Netzwerk nur noch Zeitüberschreitungen produziert. Das liegt daran, dass viele DDoS-Angriffe nicht gleichmäßig auf alle Zugänge drücken. Je nachdem, aus welcher Region oder über welchen Anbieter die Anfrage kommt, kann die Verbindung anders aussehen. Ein Server, der für einen Teil der Besucher erreichbar bleibt und für andere nicht, ist ein weiteres Warnsignal, das du ernst nehmen solltest. Es zeigt, dass die Last nicht von einem einzelnen technischen Defekt stammt, sondern von einer ungewöhnlichen Verteilung der Anfragen.
Zugriffsmuster, die aus dem Rahmen fallen
Ein DDoS-Angriff unterscheidet sich von normalem Traffic vor allem durch seine Gleichförmigkeit. Echte Besucher verhalten sich unterschiedlich: Sie klicken mal hier, mal dort, bleiben unterschiedlich lange auf einer Seite, kommen über verschiedene Suchbegriffe oder Links. Angriffe hingegen erzeugen oft tausende Anfragen, die nahezu identisch aussehen. Im Logfile entsteht dann ein auffälliges Muster: dieselbe URL, dieselbe IP-Range, dieselbe Uhrzeit im Sekundentakt. Solche Wiederholungen sind für dich auch ohne tiefgehende technische Analyse erkennbar, wenn du einen Blick in deine Serverstatistiken wirfst. Steigt die Zahl der Seitenaufrufe innerhalb kurzer Zeit sprunghaft an, ohne dass du einen konkreten Auslöser benennen kannst, ist das ein deutliches Warnsignal.
Ein weiteres Merkmal ist die Herkunft der Anfragen. Wenn sich der Traffic plötzlich aus Regionen zusammensetzt, die für dein Projekt bisher keine Rolle gespielt haben, kann das auf ein Botnetz hindeuten. Ein regionaler Handwerksbetrieb mit Kunden aus der Umgebung wird normalerweise kaum Besucher aus anderen Kontinenten verzeichnen. Taucht genau das in den Statistiken auf, während die Ladezeiten einbrechen, solltest du schnell handeln. Gleiches gilt für die Uhrzeit: Ein deutscher Online-Shop hat nachts weniger echte Besucher als tagsüber. Wenn die Anfragen um drei Uhr morgens plötzlich höher sind als am frühen Abend, passt das nicht zum normalen Verhalten deiner Zielgruppe.
Für die schnelle Einordnung hilft eine einfache Reihenfolge. Prüfe zuerst, ob nur deine Seite betroffen ist oder auch andere Dienste desselben Hosters. Funktionieren externe Seiten problemlos, liegt es wahrscheinlich an deinem Projekt. Wirf dann einen Blick in die Statistiken: Wie viele Besucher sind gerade aktiv, woher kommen sie, welche Seiten rufen sie auf? Vergleiche die Werte mit einem normalen Tag. Sollte dein Hosting-Anbieter ein Dashboard mit Auslastungsdaten bereitstellen, schau dir die CPU- und Speicherauslastung an. Stehen die Werte dauerhaft am Anschlag, während die Zahl der echten Bestellungen oder Anfragen nicht gestiegen ist, deutet vieles auf einen Angriff hin. Zögere in diesem Fall nicht, deinen Hoster oder einen Dienstleister zu informieren. Viele Anbieter können bereits auf ihrer Ebene Gegenmaßnahmen einleiten, bevor der Schaden zu groß wird. Je schneller du die Anzeichen richtig deutest, desto eher bleibt dein Projekt erreichbar.
8Basis-Schutz: Eigene Ressourcen absichern
Bevor du über teure Speziallösungen nachdenkst, lohnt sich ein Blick auf deine eigene Infrastruktur. Viele Angriffe richten deshalb so viel Schaden an, weil die Grundkonfiguration des Servers Angreifern unnötig viel Angriffsfläche bietet. Ein Server, der ohne Limits arbeitet, ist wie ein Geschäft ohne Türsteher: Jede Anfrage wird gleich behandelt, bis irgendwann nichts mehr geht. Genau hier setzt der Basis-Schutz an. Du musst kein Netzwerktechniker sein, um die wichtigsten Stellschrauben zu verstehen und anzuwenden.
Der erste Punkt betrifft die Ressourcen deines Servers. Jeder Webserver, ob gemietet oder im eigenen Keller, hat Grenzen bei Arbeitsspeicher, Prozessorleistung und gleichzeitigen Verbindungen. Wer diese Grenzen nicht kennt und nicht absichert, läuft Gefahr, dass schon ein mittelgroßer Angriff den kompletten Betrieb lahmlegt. Ein einfacher Ansatz ist es, die maximale Anzahl gleichzeitiger Verbindungen pro IP-Adresse zu begrenzen. Wenn ein einzelner Rechner plötzlich hunderte oder tausende Anfragen gleichzeitig schickt, ist das selten ein normaler Besucher. Mit einem Limit von zum Beispiel zwanzig oder dreißig Verbindungen pro IP bremst du genau solche Muster aus, ohne echte Nutzer zu stören. Die genaue Zahl hängt von deinem Angebot ab; ein Shop mit vielen Bildern und Skripten braucht etwas mehr Spielraum als eine schlichte Vereinsseite.
Ähnlich verhält es sich mit der maximalen Größe von Anfragen. Manche Angriffe funktionieren darüber, dass sie den Server mit übergroßen Datenpaketen überfluten, die er mühsam verarbeiten muss. Wenn du die Paketgröße begrenzt oder unvollständige Anfragen nach wenigen Sekunden automatisch verwirfst, nimmst du solchen Attacken viel von ihrer Wucht. Auch die Wartezeit, nach der eine halboffene Verbindung geschlossen wird, lässt sich bei den meisten Servern einstellen. Wer das nicht tut, hält Verbindungen oft minutenlang offen, selbst wenn der Absender längst nichts mehr schickt. Genau diese offenen Verbindungen sind es, die den Speicher füllen und den Server in die Knie zwingen.
Limitierung und Filter als erste Verteidigungslinie
Neben der reinen Verbindungsanzahl gibt es noch eine zweite Ebene, die oft übersehen wird: die inhaltliche Filterung. Ein Server kann Anfragen nicht nur zählen, sondern auch nach Auffälligkeiten durchsuchen. Wenn eine Anfrage typische Muster eines Angriffswerkzeugs enthält, wird sie verworfen, bevor sie überhaupt die Anwendung erreicht. Das entlastet nicht nur den Server, sondern verhindert auch, dass sich schädliche Anfragen bis in dein System durcharbeiten. Viele dieser Filter lassen sich über die Konfiguration des Webservers oder über ein vorgeschaltetes Modul umsetzen, ohne dass du zusätzliche Hardware anschaffen musst.
Ein klassisches Beispiel ist die Überprüfung der Herkunft einer Anfrage. Wenn dein Angebot sich an Nutzer aus einem bestimmten Land richtet, kannst du Anfragen aus anderen Regionen vorübergehend oder dauerhaft blockieren. Das ist kein Allheilmittel, denn Angreifer arbeiten oft mit Rechnern, die über die ganze Welt verteilt sind. Aber es reduziert die Menge an Störfeuer erheblich, gerade bei kleineren Angriffen, die von wenigen Quellen ausgehen. Auch die Prüfung, ob eine Anfrage von einem echten Browser stammt oder von einem Skript, hilft: Ein normaler Browser verhält sich anders als ein automatisierter Bot. Wer diese Unterschiede erkennt, kann viel Müll aussortieren, bevor er Schaden anrichtet.
Wichtig ist, dass du bei all diesen Maßnahmen nicht den Fehler machst, zu streng zu filtern. Wenn du echte Besucher blockierst, weil sie eine ungewöhnliche Konfiguration haben oder über ein Firmennetzwerk surfen, schadest du dir selbst. Der Basis-Schutz soll den Normalbetrieb aufrechterhalten, nicht ihn behindern. Deshalb ist es sinnvoll, Limits schrittweise einzuführen und zu beobachten, wie sich der laufende Betrieb verhält. Wer direkt mit der schärfsten Einstellung beginnt, wundert sich hinterher über abspringende Kunden und versteht nicht, warum.
Konfiguration und Wartung als Daueraufgabe
Ein weiterer Baustein ist die richtige Konfiguration der Software, die auf deinem Server läuft. Veraltete Systeme sind nicht nur ein Sicherheitsrisiko, sondern auch anfälliger für Überlastungen. Aktualisierungen schließen Lücken, die Angreifer ausnutzen, um einen Server mit wenig Aufwand lahmzulegen. Das gilt für das Betriebssystem genauso wie für die Webserver-Software, Datenbanken und alle Erweiterungen, die du installiert hast. Wer Updates monatelang aufschiebt, spart am falschen Ende.
Dazu gehört auch, dass du nur die Dienste laufen lässt, die du tatsächlich brauchst. Jeder offene Port, jeder nicht benötigte Dienst ist eine zusätzliche Tür, durch die ein Angreifer kommen kann. Ein schlanker Server mit wenigen aktiven Komponenten ist leichter zu überwachen und zu schützen als ein vollgestopftes System, bei dem niemand mehr den Überblick hat. Es lohnt sich, regelmäßig zu prüfen, welche Dienste aktiv sind und ob sie noch gebraucht werden.
Ein oft unterschätzter Punkt ist die Protokollierung. Wenn du nicht mitbekommst, dass dein Server angegriffen wird, kannst du auch nicht reagieren. Logdateien zeigen dir, wann ungewöhnlich viele Anfragen eintreffen, aus welchen Netzen sie kommen und welche Muster sie aufweisen. Wer diese Dateien regelmäßig prüft oder sich bei Auffälligkeiten benachrichtigen lässt, erkennt einen Angriff früh und kann gegensteuern, bevor der Server komplett ausfällt. Auch hier gilt: Die beste Verteidigung nützt nichts, wenn du erst davon erfährst, wenn alles vorbei ist.
Der Basis-Schutz ersetzt keine spezialisierte Abwehr gegen große, verteilte Angriffe. Aber er macht deinen Server deutlich widerstandsfähiger und verhindert, dass schon kleine Attacken oder fehlerhafte Skripte den Betrieb lahmlegen. Viele Angreifer suchen sich leichte Ziele. Wer Limits setzt, Filter aktiviert und seine Software pflegt, gehört nicht mehr dazu. Der Aufwand dafür ist überschaubar, die Wirkung im Ernstfall aber erheblich. Und wenn du irgendwann über weitergehende Maßnahmen nachdenkst, hast du mit einem sauber konfigurierten Server die beste Grundlage dafür geschaffen.
9On-Premise oder Cloud: Zwei Schutzmodelle
Wenn du dich mit DDoS-Schutz beschäftigst, stößt du früher oder später auf zwei grundlegend verschiedene Ansätze. Der eine setzt direkt in deiner eigenen Infrastruktur an, der andere verlagert die Abwehr in externe Rechenzentren. Beide Modelle haben ihre Berechtigung, aber sie unterscheiden sich deutlich in dem, was sie leisten können und was sie von dir verlangen. Die Entscheidung hängt weniger von der Größe deines Projekts ab als davon, welche Art von Angriffen du erwartest und wie viel Aufwand du selbst betreiben willst.
On-Premise: Die Filterung vor Ort
Bei der On-Premise-Variante installierst du eine Schutz-Appliance, also ein Gerät oder eine Softwarekomponente, die zwischen deinem Server und dem eingehenden Datenverkehr sitzt. Jede Anfrage, die bei dir ankommt, läuft zuerst durch diesen Filter. Erkennt die Appliance auffällige Muster, wirft sie die entsprechenden Pakete weg, bevor sie deinen Server überhaupt erreichen. Der Vorteil liegt auf der Hand: Du behältst die volle Kontrolle über deine Daten. Nichts verlässt dein Netzwerk, kein externer Dienstleister sieht deinen Traffic, und du bist nicht von der Erreichbarkeit eines anderen Anbieters abhängig.
Für Projekte, die mit sensiblen Daten arbeiten oder besonderen Compliance-Anforderungen unterliegen, kann das ein entscheidendes Argument sein. Auch die Reaktionszeit ist extrem kurz, denn die Filterung passiert dort, wo der Verkehr ankommt. Es gibt keine Latenz durch Umwege über fremde Rechenzentren. Wenn du einen Shop betreibst, der auf schnelle Ladezeiten angewiesen ist, kann dieser direkte Weg ein Vorteil sein.
Die Grenzen dieses Modells werden allerdings schnell sichtbar, wenn ein Angriff größer ausfällt. Deine Appliance kann nur so viel Datenverkehr verarbeiten, wie deine eigene Bandbreite hergibt. Ein Angriff, der deine Leitung komplett auslastet, lässt sich vor Ort nicht mehr filtern, denn die schädlichen Pakete blockieren den Weg, bevor die Appliance überhaupt etwas aussortieren könnte. Genau das ist der Schwachpunkt: On-Premise-Schutz funktioniert gut bei Angriffen, die auf deine Serverressourcen zielen, aber kaum bei solchen, die schlicht deine Bandbreite überfluten. Wer eine kleine oder mittlere Leitung hat, ist hier schnell am Limit.
Hinzu kommt der Wartungsaufwand. Solche Appliances wollen konfiguriert, aktualisiert und überwacht werden. Du brauchst jemanden, der sich damit auskennt, oder du musst dich selbst einarbeiten. Für einen Ein-Personen-Betrieb ist das ein erheblicher Zusatzaufwand, der neben dem eigentlichen Geschäft oft schwer zu leisten ist.
Cloud-basierte Scrubbing-Center: Abwehr vor der eigenen Tür
Cloud-Lösungen verfolgen einen anderen Ansatz. Dein Datenverkehr wird über einen externen Dienstleister umgeleitet, der den eingehenden Strom in großen Rechenzentren filtert. Diese Scrubbing-Center verfügen über enorme Kapazitäten, weil sie den Verkehr vieler Kunden gleichzeitig verarbeiten und auf Angriffe spezialisiert sind. Technisch läuft das so, dass dein DNS-Eintrag auf die Infrastruktur des Anbieters zeigt. Der gesamte Verkehr, der für deine Seite bestimmt ist, landet zuerst dort, wird analysiert und nur der saubere Anteil an deinen Server weitergeleitet.
Der entscheidende Vorteil liegt in der schieren Größe. Ein Angriff, der deine eigene Leitung längst lahmgelegt hätte, wird von den Servern des Anbieters abgefangen, bevor er bei dir ankommt. Du bekommst von einem solchen Angriff im Idealfall kaum etwas mit. Für kleine und mittlere Projekte ist genau das der springende Punkt: Du musst keine eigene Infrastruktur vorhalten, die groß genug wäre, um massive Angriffe zu verkraften. Der Anbieter übernimmt das für dich, und du zahlst nur für den Dienst, nicht für Hardware und Wartung.
Auch die Einrichtung ist meist deutlich einfacher. Du änderst deine DNS-Einstellungen, richtest die Weiterleitung ein, und ab dann läuft der Verkehr über die Schutzschicht. Viele Anbieter haben diesen Prozess so weit vereinfacht, dass er ohne tiefes Netzwerkwissen zu bewältigen ist. Für Selbständige, Creator oder kleinere Shops, die keine eigene IT-Abteilung haben, ist das ein erheblicher Vorteil. Die laufende Pflege übernimmt der Dienstleister, Updates und Anpassungen passieren im Hintergrund.
Es gibt allerdings auch Nachteile, die du kennen solltest. Dein gesamter Datenverkehr läuft über die Server eines Drittanbieters. Das kann datenschutzrechtliche Fragen aufwerfen, besonders wenn du mit personenbezogenen Daten arbeitest. Du solltest dir also genau ansehen, wo der Anbieter sitzt und wie er mit deinem Traffic umgeht. Ein weiterer Punkt ist die Latenz. Jede Anfrage macht einen Umweg über das Scrubbing-Center, was die Antwortzeit minimal erhöhen kann. In der Praxis ist diese Verzögerung bei guten Anbietern kaum spürbar, aber sie ist vorhanden. Und schließlich hängt dein Schutz von der Erreichbarkeit des Anbieters ab. Fällt dessen Infrastruktur aus, betrifft das auch deine Seite.
Für die meisten kleineren und mittleren Projekte ist die Cloud-Variante dennoch der pragmatischere Weg. Der Grund ist einfach: Die Angriffe, die dir wirklich gefährlich werden können, sind oft genau die, die deine eigene Bandbreite übersteigen. Ein On-Premise-Gerät hilft dir in so einem Moment nicht weiter, weil der Verkehr gar nicht erst bis zur Filterung vordringt. Ein Scrubbing-Center fängt genau diese Last ab, bevor sie deine Leitung erreicht. Wer keine eigenen Serverräume betreibt, keine dedizierte IT-Fachkraft beschäftigt und trotzdem nicht schutzlos dastehen will, findet hier eine Lösung, die mit überschaubarem Aufwand eingerichtet ist und im Ernstfall tatsächlich trägt.
On-Premise-Lösungen haben ihren Platz in großen Unternehmen mit eigener Infrastruktur, klaren Compliance-Vorgaben und dem Personal, das sich um die Technik kümmert. Wer in dieser Lage ist, bekommt dafür maximale Kontrolle und Unabhängigkeit. Für alle anderen gilt: Die Cloud-Variante skaliert mit der Bedrohung, ohne dass du selbst in Hardware investieren oder dich tief in Netzwerktechnik einarbeiten musst. Überlege dir also zuerst, welche Angriffe du realistisch erwartest und wie viel Aufwand du dauerhaft leisten kannst. Danach fällt die Entscheidung meist leichter, als es zunächst scheint.
10Cloud-Schutz Schritt für Schritt einrichten
Ein Cloud-DDoS-Schutz verändert die Art, wie dein Server erreichbar ist. Statt dass Anfragen direkt bei deiner Infrastruktur landen, laufen sie künftig über die Systeme des Schutzanbieters. Das klingt nach einem grösseren Eingriff, ist aber in der Praxis meist an einem Nachmittag eingerichtet. Wichtiger als die reine Geschwindigkeit ist, dass du die einzelnen Schritte in der richtigen Reihenfolge ausführst und dir vorher notierst, welche Werte du wo änderst. Wer hier hektisch arbeitet, riskiert eine falsche DNS-Konfiguration und damit eine nicht erreichbare Seite.
Bevor du beginnst, verschaffe dir Zugriff auf alle relevanten Konten. Du brauchst den DNS-Anbieter deiner Domain, den Zugang zum Server beziehungsweise zum Hosting-Paket und das Konto beim Schutzanbieter. Lege dir ausserdem eine kurze Liste mit den aktuellen DNS-Einträgen an, insbesondere den A-Record für deine Hauptdomain und mögliche Subdomains. Diese Liste ist dein Sicherheitsnetz, falls du einen Eintrag versehentlich löschst oder die Umstellung rückgängig machen musst. Ohne diese Dokumentation wird aus einem kleinen Tippfehler schnell eine längere Fehlersuche.
DNS umstellen und Traffic über den Anbieter leiten
Der zentrale Schritt bei fast jedem Cloud-Schutz ist die Änderung deiner DNS-Einträge. Deine Domain zeigt bislang direkt auf die IP-Adresse deines Servers. Nach der Umstellung zeigt sie auf die Adresse des Schutzanbieters. Dafür erhältst du vom Anbieter entweder eine neue IP-Adresse oder einen CNAME-Eintrag, den du in deinem DNS-Panel hinterlegst. Welcher Typ zum Einsatz kommt, hängt vom jeweiligen Dienst ab. Manche Anbieter arbeiten mit einem CNAME, der auf eine eigene Domain des Schutzsystems verweist, andere geben dir eine feste IP, die du als A-Record einträgst.
Der entscheidende Punkt ist die Reihenfolge. Erst wenn dein DNS-Eintrag auf den Schutzanbieter zeigt, darf der Datenverkehr dessen Filter passieren. Änderst du zu früh etwas an deinem Server oder blockierst du direkte Zugriffe, bevor die DNS-Änderung greift, schneidest du dich selbst vom Netz. DNS-Änderungen benötigen ausserdem Zeit, bis sie weltweit bei allen Providern angekommen sind. Das kann je nach TTL-Wert deiner bisherigen Einträge einige Stunden dauern. Setze die TTL rechtzeitig vor der Umstellung herunter, idealerweise auf wenige Minuten, damit die Änderung schneller wirksam wird.
Nach der DNS-Anpassung leitet der Schutzanbieter den Traffic durch seine Filter weiter an deinen Server. In der Oberfläche des Anbieters hinterlegst du dafür die tatsächliche IP-Adresse deines Servers, oft als Origin-Server oder Backend bezeichnet. Diese Adresse sollte ab diesem Zeitpunkt möglichst nicht mehr öffentlich bekannt sein. Der gesamte eingehende Verkehr läuft nun über die Filter des Anbieters, und nur der als unauffällig eingestufte Teil erreicht deinen Server.
Normalbetrieb testen und typische Fehler vermeiden
Bevor du die Umstellung als abgeschlossen betrachtest, teste deinen Normalbetrieb gründlich. Rufe deine Website auf, melde dich im Adminbereich an, lade eine Datei hoch und prüfe, ob Formulare weiterhin funktionieren. Besonders wichtig sind Funktionen, die auf die IP-Adresse des Besuchers angewiesen sind, etwa Login-Schutz, Geolocation oder Zugriffsbeschränkungen. Da der Cloud-Schutz als Vermittler dazwischensteht, sieht dein Server nicht mehr die echte IP-Adresse des Besuchers, sondern die des Schutzsystems. Viele Anbieter stellen dafür Header wie X-Forwarded-For bereit, die du in deiner Anwendung auswerten musst. Ohne diese Anpassung kann es passieren, dass alle Besucher scheinbar von derselben Adresse kommen und deine eigenen Sicherheitsregeln nicht mehr greifen.
Eine häufige Stolperfalle ist die Firewall auf dem Server. Wenn sie nur Anfragen von der alten, direkten Verbindung zulässt, blockiert sie nach der Umstellung den Traffic des Schutzanbieters. Prüfe daher, ob du die IP-Bereiche des Anbieters freigeben musst. Viele Dienste stellen eine Liste ihrer Adressen bereit, die du in deine Firewall-Regeln aufnehmen kannst. Ohne diese Freigabe erreichst du zwar den Anbieter, aber nicht mehr deinen eigenen Server.
Ein weiterer typischer Fehler ist, die Umstellung als einmalige Aktion zu sehen. Cloud-Schutz braucht regelmässige Kontrolle. Prüfe in den ersten Tagen die Logs des Anbieters, um zu sehen, wie viel Traffic gefiltert wird und ob legitimer Verkehr fälschlich blockiert wird. Manche Anbieter sind in der Grundeinstellung streng und sortieren auch harmlose Bots oder automatisierte Abfragen aus. Das kann für dich gut sein, weil es deinen Server entlastet, aber es kann auch Funktionen stören, die auf solche Abfragen angewiesen sind, etwa Monitoring-Dienste oder Suchmaschinen-Crawler. Beobachte deshalb in den ersten Wochen, ob alles so läuft wie vorher, und passe die Filterregeln bei Bedarf an.
Denke auch an Subdomains. Wer nur die Hauptdomain umstellt, aber eine Shop-Subdomain oder eine API-Subdomain vergisst, schützt nur einen Teil seiner Infrastruktur. Ein Angreifer, der deine Hauptseite nicht erreicht, kann auf die ungeschützte Subdomain ausweichen. Prüfe daher alle Einträge in deiner DNS-Zone und entscheide bewusst, welche über den Schutzanbieter laufen sollen.
Für Betreiber von Social-Media-Profilen auf Instagram, TikTok oder YouTube ist ein eigener Cloud-DDoS-Schutz selten notwendig, solange die Inhalte direkt auf den Plattformen liegen. Wer aber eine eigene Website betreibt, etwa für einen Shop, ein Portfolio oder Landingpages für Kampagnen, profitiert von einer sauberen Einrichtung. Gerade wenn du Werbung schaltest und Besucher von externen Kanälen auf deine Seite leitest, ist ein stabil erreichbarer Server entscheidend. Ein Ausfall in einer aktiven Kampagnenphase kostet nicht nur Umsatz, sondern auch Vertrauen.
Nimm dir für die Einrichtung Zeit und teste jeden Schritt einzeln. Beginne mit einer Subdomain oder einer wenig frequentierten Seite, wenn du unsicher bist. So lernst du das Verhalten des Schutzsystems kennen, ohne deine Hauptseite zu riskieren. Nach einigen Tagen im Parallelbetrieb kannst du dann die restlichen Dienste umstellen. Cloud-DDoS-Schutz ist kein Hexenwerk, aber er verlangt Sorgfalt bei DNS, Firewall und den Einstellungen deiner Anwendung. Wer diese Punkte beachtet, bekommt einen Schutz, der im Hintergrund arbeitet und bei Bedarf grosse Lastspitzen abfängt.
12Sicherheitsroutine für den Alltag
Die meisten DDoS-Angriffe treffen dich nicht aus heiterem Himmel. Sie treffen dich, weil irgendwo eine Schwachstelle offen geblieben ist, die du längst hättest schließen können. Genau deshalb gehört der Schutz vor solchen Angriffen nicht in die Kategorie „einmal einrichten und vergessen“. Er ist eine Routine, die du in deinen Arbeitsalltag einbaust wie die Buchhaltung oder das Beantworten von Kundenanfragen. Die gute Nachricht: Vieles davon kostet dich kein Geld, sondern nur ein wenig Aufmerksamkeit und Regelmäßigkeit.
Beginne mit den Updates. Jede Software, die auf deinem Server, deinem Shop-System oder deinem Content-Management-System läuft, erhält regelmäßig Sicherheits-Patches. Diese Patches stopfen Löcher, die Angreifer für das Aufbauen von Botnetzen oder für das Einschleusen von Schadcode nutzen könnten. Veraltete Plugins sind eine der häufigsten Einfallstore überhaupt. Ein veraltetes Kontaktformular-Plugin kann genügen, damit dein Server unbemerkt Teil eines Botnetzes wird und später selbst als Angriffswerkzeug dient.
Setze dir für Updates eine feste Zeit in der Woche. Ein fester Termin verhindert, dass du es im Tagesgeschäft vergisst. Prüfe dabei nicht nur die offensichtlichen Systeme, sondern auch Dinge wie Themes, Zahlungs-Schnittstellen, Caching-Tools und Analyse-Plugins. Alles, was mit dem Internet verbunden ist, zählt. Wenn du Updates nicht selbst einspielen kannst, weil du keine technische Affinität hast, dann beauftrage jemanden damit. Ein Dienstleister, der sich einmal im Monat um deine Systeme kümmert, kostet weniger als ein einziger Tag Ausfall durch einen erfolgreichen Angriff.
Backups sind der zweite Baustein. Ein Backup schützt dich nicht vor einem DDoS-Angriff selbst, aber es entscheidet darüber, wie schnell du nach einem Vorfall wieder arbeitsfähig bist. Stell dir vor, ein Angriff trifft deinen Shop während der Haupteinkaufszeit. Dein Provider nimmt den Server vom Netz. Wenn du nun kein aktuelles Backup hast, stehst du vor einem doppelten Problem: Ausfall und Datenverlust. Mit einem Backup von gestern oder von vor wenigen Stunden kannst du zumindest die Daten sichern und auf einer anderen Infrastruktur neu aufsetzen.
Lege fest, wie oft du Backups ziehst. Für einen aktiven Shop mit täglichen Bestellungen ist ein tägliches automatisiertes Backup sinnvoll. Zusätzlich solltest du einmal pro Woche prüfen, ob die Backups tatsächlich vollständig sind und sich wiederherstellen lassen. Ein Backup, das noch nie getestet wurde, ist eine Wette, die du nicht eingehen solltest. Es dauert keine halbe Stunde, eine Testwiederherstellung in einer separaten Umgebung durchzuführen. Wenn dabei ein Fehler auftritt, hast du ihn gefunden, bevor es ernst wird.
Zugriffe kontrollieren und Monitoring etablieren
Der dritte Bereich sind Zugriffskontrollen. Je mehr Personen Zugriff auf deine Systeme haben, desto größer ist die Fläche, die ein Angreifer ausnutzen kann. Das gilt für den Admin-Bereich deiner Website genauso wie für Social-Media-Konten, den Server-Zugang per SSH oder das Kundenkonto bei deinem Hosting-Anbieter. Gehe deine Zugriffe regelmäßig durch. Wer braucht den Zugang wirklich noch? Ehemalige Mitarbeiter, freie Dienstleister, die ein Projekt längst abgeschlossen haben, oder Agenturen, mit denen du nicht mehr zusammenarbeitest, sollten sofort entfernt werden.
Nutze für jeden Zugang ein eigenes Konto, wenn das System es zulässt. Gemeinsame Zugangsdaten sind bequem, aber sie machen es unmöglich nachzuvollziehen, wer wann was geändert hat. Wenn etwas schiefgeht, willst du wissen, welcher Zugang betroffen war. Zwei-Faktor-Authentifizierung ist bei allen wichtigen Diensten Pflicht. Der zusätzliche Aufwand beim Einloggen ist gering, der Schutz dagegen erheblich. Ein gestohlenes Passwort allein reicht dann nicht mehr aus, um in dein System zu kommen.
Monitoring bedeutet, dass du deine Systeme im Blick behältst, auch wenn du gerade nicht aktiv daran arbeitest. Viele Hoster bieten einfache Überwachungsfunktionen an, die dich per E-Mail oder Push-Nachricht informieren, wenn die Erreichbarkeit deiner Website schwankt oder die Serverlast auffällig ansteigt. Solche Benachrichtigungen sind kein Luxus. Sie sind dein Frühwarnsystem. Wenn du morgens aufwachst und siehst, dass dein Server nachts ungewöhnlich viele Anfragen verarbeitet hat, kannst du reagieren, bevor der Angriff eskaliert.
Für Social-Media-Konten gilt Ähnliches. Prüfe regelmäßig, ob sich unbekannte Geräte in deinem Konto angemeldet haben. Die Netzwerke selbst bieten dafür Übersichten in den Sicherheitseinstellungen an. Wenn dir ein Login auffällt, das du nicht zuordnen kannst, ändere sofort das Passwort und beende alle aktiven Sitzungen. Gerade bei größeren Accounts, die für ein Unternehmen oder eine Marke stehen, ist ein kurzer wöchentlicher Blick in diese Einstellungen sinnvoll.
Der Wochen-Check: Eine feste Routine
Aus all diesen Maßnahmen lässt sich eine wöchentliche Routine ableiten, die dich nicht mehr als eine Stunde kostet. Lege einen festen Tag fest, zum Beispiel Montagmorgen, bevor die Woche richtig losgeht. Der Ablauf sieht dann so aus: Zuerst prüfst du, ob Updates verfügbar sind und spielst sie ein oder veranlasst sie. Danach kontrollierst du den Status der Backups und ob die letzte Sicherung vollständig war. Im dritten Schritt wirfst du einen Blick auf die Zugriffsliste deiner wichtigsten Systeme und entfernst alles, was dort nicht mehr hingehört. Anschließend öffnest du die Sicherheitseinstellungen deiner Social-Media-Konten und prüfst die aktiven Sitzungen. Zum Schluss schaust du dir die Monitoring-Benachrichtigungen der vergangenen Woche an und notierst dir Auffälligkeiten.
Diese Routine klingt unspektakulär, und das ist sie auch. Genau darin liegt ihr Wert. Sicherheit entsteht nicht durch einzelne große Aktionen, sondern durch viele kleine, regelmäßige Schritte. Wer seine Systeme wöchentlich kontrolliert, bemerkt Veränderungen früh. Wer das nicht tut, bemerkt sie erst, wenn der Server nicht mehr antwortet oder ein Kunde anruft und fragt, warum die Seite seit Stunden nicht erreichbar ist.
Wenn du soziale Reichweite aufbaust und dafür Dienstleistungen wie Follower für Instagram in Anspruch nimmst, gilt für diese Konten dieselbe Sorgfalt wie für deine eigene Website. Die Pakete bei Social Media Market werden ohne Passwort geliefert, du gibst nur den Link zum öffentlichen Profil an. Das reduziert das Risiko, dass Zugangsdaten in falsche Hände geraten. Trotzdem bleibt die Kontrolle über die Konten bei dir. Die wöchentliche Routine hilft dir, diesen Überblick zu behalten. Wer die eigenen Zugänge im Griff hat, macht es Angreifern deutlich schwerer, überhaupt einen Angriffspunkt zu finden.
13Typische Fehler beim Schutz
Ein weit verbreiteter Irrtum besteht darin, DDoS-Schutz als einmalige Einrichtung zu betrachten. Wer eine Firewall konfiguriert, ein CDN davorschaltet oder einen Cloud-Dienst aktiviert, glaubt oft, das Thema sei damit erledigt. Tatsächlich verändert sich die eigene Infrastruktur ständig: neue Unterseiten entstehen, Web-Apps werden aktualisiert, Mitarbeiter richten Testsysteme ein, irgendwann zieht man auf einen anderen Server um. Jede dieser Veränderungen kann eine Lücke aufreißen, ohne dass jemand es bemerkt. Wenn der DNS-Eintrag bei einem Umzug versehentlich direkt auf den Ursprungsserver zeigt, läuft der gesamte Datenverkehr am Schutz vorbei. Der Angreifer braucht dann nur noch die echte IP-Adresse zu ermitteln, und der sorgfältig eingerichtete Filter ist nutzlos. Schutzmaßnahmen müssen deshalb nach jeder technischen Änderung überprüft werden. Wer das nicht tut, verlässt sich auf einen Zustand, der vielleicht schon seit Monaten nicht mehr existiert.
Ein weiterer typischer Fehler ist das völlige Fehlen von Belastungstests. Viele Betreiber richten ihren Schutz ein und hoffen, dass er im Ernstfall funktioniert. Sie haben aber nie geprüft, ob die Filterregeln greifen, ob das Failover korrekt arbeitet oder ob das Team überhaupt weiß, was bei einem Angriff zu tun ist. DDoS-Abwehr ist keine Garantie, die man kauft, sondern ein Zusammenspiel aus Technik, Konfiguration und Abläufen. Ein Test mit simuliertem Traffic kann zeigen, ob die Cloud-Schleuse tatsächlich greift oder ob bestimmte Anfragen ungefiltert durchrutschen. Er kann auch offenbaren, dass die Alarmierung nicht funktioniert, weil die zuständige Person im Urlaub ist oder die Benachrichtigung im Spam-Ordner landet. Wer auf solche Tests verzichtet, findet die Schwachstellen erst im echten Angriff. Dann bleibt keine Zeit für ruhige Fehlersuche, sondern nur noch für Schadensbegrenzung.
Falsche Prioritäten und überschätzte Einzelmaßnahmen
Manche Betreiber konzentrieren sich auf Randaspekte und übersehen dabei die eigentlichen Schwachstellen. Sie optimieren die Firewall-Regeln auf dem Webserver, während der DNS-Anbieter keinerlei Schutz vor Amplification-Angriffen bietet. Oder sie sichern ihre Hauptdomain ab, vergessen aber Subdomains, über die interne Dienste erreichbar sind. Ein Angreifer, der das Ziel stören will, sucht nicht unbedingt den am besten geschützten Weg. Er nimmt den, der funktioniert. Wenn der Webshop über eine separate Bestellstrecke läuft, nützt der Schutz der Hauptseite wenig, sobald der Bestellserver ausfällt. Schutz muss die gesamte Infrastruktur erfassen, nicht nur die prominenteste Adresse.
Ebenso problematisch ist die Annahme, ein einzelnes Tool könne alles abdecken. Eine Firewall etwa filtert nach Regeln, die jemand definiert hat. Sie erkennt aber nicht automatisch, ob ein Anstieg von Anfragen ein legitimer Ansturm nach einem Beitrag ist oder der Beginn eines Angriffs. Ein CDN verteilt Last, kann aber bei manchen Angriffsformen selbst zum Flaschenhals werden. Wer nur auf eine Maßnahme setzt, hat keinen Plan B, wenn genau diese Komponente versagt oder umgangen wird. Sinnvoll ist eine Kombination aus mehreren Ebenen: der eigenen Infrastruktur, einem externen Filter und klaren internen Abläufen. Entscheidend ist, dass diese Ebenen nicht nur nebeneinander existieren, sondern tatsächlich ineinandergreifen.
Versäumnisse im Betrieb und in der Kommunikation
Ein häufiger Fehler passiert im Alltag, wenn Zuständigkeiten unklar sind. Es gibt einen Webentwickler, einen Hosting-Anbieter, vielleicht einen externen Dienstleister für Sicherheit. Wer im Angriffsfall was tut, ist nirgends festgehalten. Jeder geht davon aus, dass sich schon jemand anderes kümmert. Währenddessen fällt der Dienst aus. Ein Notfallplan muss nicht kompliziert sein, aber er muss existieren. Dazu gehört, wer als Erstes informiert wird, wer den Provider kontaktiert, wer intern kommuniziert und wer die Öffentlichkeit informiert. Ohne diese Absprachen geht im Ernstfall wertvolle Zeit verloren, weil Menschen erst herausfinden müssen, was überhaupt zu tun ist.
Hinzu kommt ein Kommunikationsfehler, der oft unterschätzt wird: Betreiber informieren ihre Nutzer zu spät oder gar nicht. Wenn ein Shop oder eine Plattform nicht erreichbar ist, suchen Kunden nach Erklärungen. Bleiben sie im Unklaren, interpretieren sie die Störung als technisches Versagen oder, schlimmer noch, als Sicherheitsleck. Dabei kann eine kurze, ehrliche Information viel Druck herausnehmen. Der Hinweis, dass der Dienst aktuell gestört ist und das Team an der Lösung arbeitet, wirkt besser als Schweigen. Wer dagegen erst nach Stunden reagiert oder gar falsche Versprechungen macht, verliert Vertrauen, das schwer zurückzugewinnen ist. DDoS-Schutz ist deshalb nicht nur eine technische Frage, sondern auch eine Frage der Kommunikation. Beides zusammen entscheidet, wie ein Vorfall wahrgenommen wird und wie schnell sich der Betrieb wieder normalisiert.
Ein letzter Punkt betrifft die Nachbereitung. Wer einen Angriff überstanden hat, atmet erleichtert auf und macht weiter wie zuvor. Damit verschenkt er die Chance, aus dem Vorfall zu lernen. Welche Muster zeigte der Angriff? Welche Schwachstelle wurde ausgenutzt? Hat das Alarmierungssystem funktioniert? Waren die Verantwortlichen erreichbar? Ohne eine ehrliche Auswertung wiederholt sich das Problem beim nächsten Mal, nur dass der Angreifer seine Methoden weiterentwickelt hat. Gerade weil DDoS-Angriffe in Wellen auftreten und sich Techniken ständig ändern, ist die Nachbereitung ein fester Bestandteil des Schutzes. Wer sie auslässt, bleibt auf einem Stand, der morgen schon überholt sein kann.
14Zusammenarbeit mit dem Hosting-Anbieter
Wenn deine Website oder dein Shop über einen Hosting-Anbieter läuft, sitzt du bei einem DDoS-Angriff nicht allein im Boot. Der Provider betreibt die Infrastruktur, über die der Angriff auf dich einprasselt. Er sieht den Verkehr, bevor er deinen Server erreicht. Deshalb ist die Zusammenarbeit mit dem Hosting-Anbieter ein zentraler Baustein jeder Schutzstrategie. Wer erst im Ernstfall Kontakt aufnimmt, verliert wertvolle Zeit. Wer vorher klärt, was der Anbieter leisten kann und was nicht, handelt schneller und gezielter.
Viele Betreiber kleiner und mittlerer Websites gehen davon aus, dass ihr Hoster Angriffe automatisch abwehrt. Das stimmt so pauschal nicht. Manche Anbieter haben Schutzmechanismen auf Netzwerkebene, andere leiten den Verkehr bei einem Angriff lediglich um oder schalten betroffene Server vorübergehend ab. Wieder andere sehen den Kunden in der Pflicht, selbst für Schutz zu sorgen, und informieren nur über auffällige Traffic-Muster. Es lohnt sich also, die eigenen Annahmen zu prüfen, bevor man sie braucht.
Diese Fragen solltest du vor einem Angriff klären
Ein ruhiger Nachmittag ist der beste Zeitpunkt, um mit dem Support deines Hosters zu sprechen. Im akuten Fall zählt jede Minute, und dann möchtest du nicht erst herausfinden, wen du erreichen musst oder welche Daten du liefern sollst. Die folgenden Fragen helfen dir, ein klares Bild zu bekommen.
Frage zunächst, ob der Anbieter eine automatische Erkennung von DDoS-Angriffen auf deinem Tarif anbietet. Manche Hoster unterscheiden zwischen Basisschutz und erweiterten Optionen, die nur in teureren Paketen enthalten sind. Wenn dein Tarif keinen Schutz umfasst, frage nach, ob du ihn zubuchen kannst und was er konkret abdeckt. Ein Anbieter, der lediglich volumetrische Angriffe filtert, hilft dir bei einem raffinierten Angriff auf Anwendungsebene unter Umständen nicht weiter.
Kläre außerdem, wie der Hoster im Ernstfall vorgeht. Wird dein Server bei einem Angriff automatisch vom Netz genommen, um andere Kunden zu schützen? Oder bleibt er erreichbar, während der Verkehr gefiltert wird? Diese Unterscheidung ist entscheidend. Wenn dein Shop stundenlang offline ist, entsteht Schaden, auch wenn der Angriff technisch abgewehrt wurde. Frage nach der Reaktionszeit des Supports und ob es eine Notfallnummer gibt, die rund um die Uhr erreichbar ist.
Ein weiterer Punkt betrifft die Kommunikation während eines Angriffs. Manche Anbieter informieren dich per E-Mail, wenn sie ungewöhnlichen Verkehr feststellen. Andere warten, bis du dich meldest. Vereinbare, wie du benachrichtigt werden möchtest, und hinterlege eine aktuelle Kontaktadresse. Wenn dein Postfach über denselben Server läuft wie deine Website, kann eine Benachrichtigung im Ernstfall verspätet ankommen. Eine alternative E-Mail-Adresse oder ein externer Benachrichtigungskanal ist hier sinnvoll.
Frage auch nach den technischen Möglichkeiten, die dir selbst zur Verfügung stehen. Kannst du im Kundenbereich Traffic-Berichte einsehen? Gibt es eine Firewall, die du selbst konfigurieren darfst? Manche Hoster bieten Zugriff auf Schutzprotokolle oder die Option, bestimmte IP-Bereiche zu blockieren. Je mehr du selbst einsehen und steuern kannst, desto besser kannst du einschätzen, was gerade passiert.
Schließlich solltest du klären, welche Daten der Hoster im Ernstfall von dir benötigt. Meist reicht die Domain oder die Server-IP. In manchen Fällen werden auch Zeitfenster oder Screenshots von Fehlermeldungen verlangt. Wenn du diese Informationen vorbereitet hast, kannst du im Support-Ticket oder Telefonat sofort liefern, statt erst zu suchen.
So bindest du den Provider in deine Strategie ein
Die Zusammenarbeit funktioniert am besten, wenn du den Hoster nicht als Notrufzentrale verstehst, sondern als Teil deiner Verteidigung. Überlege dir vorab, welche Rolle er spielen soll. Wenn du zusätzlich einen Cloud-Schutzdienst nutzt, muss dein Hoster wissen, dass der Verkehr über diesen Dienst geleitet wird. Manche Anbieter blockieren unbekannte IP-Bereiche oder reagieren irritiert, wenn plötzlich sämtlicher Traffic von einem externen Dienst kommt. Ein kurzer Hinweis im Vorfeld verhindert Missverständnisse.
Dokumentiere die wichtigsten Vereinbarungen. Das muss kein formeller Vertrag sein, aber eine Notiz mit Ansprechpartner, Reaktionszeiten und vereinbarten Maßnahmen hilft dir, wenn der Angriff mitten in der Nacht passiert. Halte fest, welche Schritte du selbst unternehmen kannst und wann du den Support einschaltest. Wenn du mit mehreren Personen an deinem Projekt arbeitest, sorge dafür, dass alle wissen, wer im Ernstfall den Hoster kontaktiert. Doppelte Meldungen kosten Zeit, unkoordinierte Aktionen können die Abwehr behindern.
Teste die Zusammenarbeit, bevor du sie brauchst. Das bedeutet nicht, einen echten Angriff zu provozieren, sondern den Kontaktweg zu prüfen. Schreibe dem Support eine kurze Nachricht mit deinen Fragen, rufe die Notfallnummer an, wenn du sie bekommen hast, oder prüfe, ob dein Kundenbereich die versprochenen Funktionen zeigt. Was im Normalbetrieb funktioniert, funktioniert im Ernstfall meist auch. Was im Normalbetrieb schon hakt, wird unter Druck nicht besser.
Behalte im Hinterkopf, dass dein Hoster viele Kunden betreut. Bei einem großflächigen Angriff auf das Rechenzentrum kann es sein, dass der Support überlastet ist. Je besser du vorbereitet bist, desto weniger bist du auf sofortige Hilfe angewiesen. Die eigene Website auf dem aktuellen Stand zu halten, unnötige Dienste abzuschalten und ein Backup außerhalb des Servers zu haben, sind Maßnahmen, die du unabhängig vom Hoster umsetzen kannst. Sie machen dich robuster, auch wenn die Kommunikation mit dem Anbieter einmal stockt.
Wenn du deinen Hoster wechselst, nimm das Thema DDoS-Schutz in deine Entscheidung auf. Ein günstiger Tarif verliert an Wert, wenn der Anbieter bei einem Angriff keine Hilfe bietet. Frage vor dem Wechsel nach den Schutzoptionen, lies die Bedingungen und sprich mit dem Support. So vermeidest du, dass du nach dem Umzug feststellst, dass du im Ernstfall allein dastehst.
15Rechtliche Lage in Deutschland
Ein DDoS-Angriff ist in Deutschland kein Kavaliersdelikt, auch wenn er sich technisch von einem klassischen Einbruch unterscheidet. Juristisch fällt er in den Bereich der Computersabotage und ist über mehrere Paragrafen des Strafgesetzbuches abgedeckt. Entscheidend ist der Paragraf 303b StGB, der die Computersabotage regelt. Wer eine Datenverarbeitung, die für einen anderen von wesentlicher Bedeutung ist, erheblich stört, macht sich strafbar. Ein DDoS-Angriff, der einen Shop lahmlegt, einen Streaming-Dienst blockiert oder die Buchungsplattform eines Hotels unerreichbar macht, erfüllt diesen Tatbestand in der Regel eindeutig.
Die Strafen sind empfindlich. Das Gesetz sieht Freiheitsstrafen von bis zu drei Jahren oder Geldstrafen vor. In schweren Fällen, etwa wenn ein besonders großer Schaden entsteht oder die Tat gewerbsmäßig begangen wird, kann die Strafe auf bis zu fünf Jahre steigen. Auch der Versuch ist strafbar. Das bedeutet: Wer ein Botnetz aufbaut, die Werkzeuge vorbereitet oder einen Angriff startet, der dann doch scheitert, weil der Server standhält, muss trotzdem mit Konsequenzen rechnen. Vor Gericht landet man nicht nur als direkter Angreifer. Auch wer seine Infrastruktur wissentlich für einen Angriff zur Verfügung stellt oder dabei hilft, ein Botnetz zu steuern, kann als Mittäter oder Gehilfe verurteilt werden.
Pflichten für Betreiber von Websites und Diensten
Betreiber einer Website, eines Onlineshops oder eines Social-Media-Kanals trifft eine andere Verantwortung. Sie müssen sicherstellen, dass ihre eigenen Systeme nicht als Teil eines Botnetzes missbraucht werden. Das klingt abstrakt, wird aber schnell konkret, wenn man sich die Infrastruktur anschaut. Ein Server, der ohne aktuelle Sicherheitsupdates läuft, ein Content-Management-System mit veralteten Plugins, ein ungesicherter IoT-Router im Büro: All das sind Einfallstore, über die Angreifer fremde Rechner kapern und in ihre Bot-Armee eingliedern. Wer hier fahrlässig handelt, macht sich unter Umständen selbst angreifbar, weil er den Missbrauch erleichtert hat.
Hinzu kommt die Verantwortung gegenüber den eigenen Kunden und Nutzern. Ein DDoS-Angriff auf einen Shop legt nicht nur die eigene Seite lahm, sondern unterbricht auch den Zugriff auf Kundendaten, Bestellhistorien und Zahlungsprozesse. Daraus können Schadensersatzansprüche entstehen, wenn Verträge nicht erfüllt werden können oder sensible Informationen kompromittiert werden. Besonders kritisch wird es, wenn während eines Angriffs weitere Angriffsvektoren genutzt werden, etwa um Kundendaten abzugreifen. DDoS-Angriffe dienen manchmal als Ablenkung, während im Hintergrund versucht wird, in Datenbanken einzudringen. Ein Betreiber, der keine ausreichenden Schutzmaßnahmen ergriffen hat, steht dann schnell in der Diskussion, ob er seine Sorgfaltspflichten verletzt hat.
Die Datenschutz-Grundverordnung spielt ebenfalls eine Rolle. Ein erfolgreicher Angriff kann zu einem meldepflichtigen Vorfall werden, wenn personenbezogene Daten betroffen sind. Das ist bei einem reinen Überlastungsangriff nicht automatisch der Fall. Kombinieren Angreifer den DDoS-Angriff aber mit dem Versuch, Zugangsdaten abzugreifen oder Backups zu löschen, muss der Betreiber handeln. Er muss den Vorfall dokumentieren, gegebenenfalls die Aufsichtsbehörde informieren und betroffene Nutzer benachrichtigen. Wer das versäumt, riskiert Bußgelder, die unabhängig vom eigentlichen Angriff verhängt werden.
Haftungsfragen bei Angriffen und Gegenmaßnahmen
Im Schadensfall stellt sich oft die Frage, wer eigentlich für die entstandenen Verluste haftet. Gegen den Angreifer selbst vorzugehen, ist in der Praxis schwierig. Die Täter operieren häufig über verschleierte IP-Adressen, kompromittierte Server im Ausland oder Botnetze, die sich über mehrere Länder verteilen. Eine Klage gegen unbekannt führt selten zum Erfolg. Deshalb richtet sich der Blick schnell auf die eigene Versicherung. Cyberversicherungen übernehmen je nach Vertrag die Kosten für die Wiederherstellung von Systemen, für forensische Untersuchungen und für entgangenen Gewinn während der Ausfallzeit. Allerdings prüfen Versicherer genau, ob der Betreiber angemessene Schutzmaßnahmen umgesetzt hat. Wer ohne Firewall, ohne Monitoring und ohne Notfallplan arbeitet, bekommt im Schadensfall möglicherweise keine Leistung.
Ein oft übersehener Punkt ist die Haftung für Gegenmaßnahmen. Wer auf einen Angriff reagiert und dabei selbst über das Ziel hinausschießt, kann in rechtliche Grauzonen geraten. Eigenmächtige Angriffe auf vermeintliche Angreifer-Infrastruktur, das Zurückschlagen mit eigenen Mitteln oder das Blockieren ganzer IP-Bereiche ohne technische Notwendigkeit sind keine legitimen Verteidigungsmaßnahmen. Sie können selbst als Computersabotage gewertet werden. Erlaubt und sinnvoll ist dagegen die Zusammenarbeit mit dem Hosting-Anbieter, der den Datenverkehr filtert, oder die Einbindung eines spezialisierten Schutzanbieters, der den Angriff abfängt, bevor er den eigenen Server erreicht. Wer sich unsicher ist, sollte rechtlichen Rat einholen, bevor er technische Gegenmaßnahmen ergreift, die über das Sperren einzelner, klar identifizierter Angriffsquellen hinausgehen.
Für Betreiber von Social-Media-Kanälen gilt eine eigene Logik. DDoS-Angriffe richten sich hier selten direkt gegen das eigene Profil, da die Plattformen selbst über massive Schutzinfrastrukturen verfügen. Wer einen Instagram-Kanal betreibt, ist also nicht in der Situation, einen eigenen Server absichern zu müssen. Anders sieht es aus, wenn zum Kanal eine eigene Website gehört, auf der Produkte verkauft, Termine gebucht oder Inhalte gehostet werden. Dann trägt der Betreiber die Verantwortung für diese Infrastruktur. Ein Angriff auf die Website kann den Kanal in Mitleidenschaft ziehen, wenn Kunden von dort auf den Shop gelangen. Deshalb gehört die Absicherung der eigenen Domain und des Hostings zur Grundausstattung, auch wenn der Hauptauftritt auf einer Plattform wie Instagram oder YouTube liegt.
Die rechtliche Lage in Deutschland lässt sich also in einem Satz zusammenfassen: DDoS-Angriffe sind strafbar, und Betreiber haben eine Mitverantwortung, ihre Systeme so abzusichern, dass sie weder als Werkzeug noch als ungeschütztes Ziel dienen. Wer diese Verantwortung ernst nimmt, reduziert nicht nur das Risiko eines Angriffs, sondern steht im Ernstfall auch rechtlich besser da.
16Messung und Auswertung der Schutzmaßnahmen
Wenn du eine Schutzschicht vor deinen Server oder deine Website gesetzt hast, stellt sich früher oder später die Frage, ob sie überhaupt etwas bringt. Nur weil keine Fehlermeldung mehr auftaucht, heißt das nicht, dass auch wirklich alles sauber läuft. Viele Angriffe kommen in Wellen, manche laufen im Hintergrund ab, und ein Teil wird bereits an der Schleuse abgefangen, bevor du überhaupt etwas davon mitbekommst. Genau deshalb lohnt es sich, regelmäßig einen Blick auf ein paar einfache Werte zu werfen. Du musst dafür kein Netzwerktechniker sein. Es reicht, wenn du verstehst, was dir dein Server, dein Provider oder dein Schutzanbieter anzeigen.
Am einfachsten beginnst du mit der Erreichbarkeit deiner Seite. Wenn dein Monitoring meldet, dass die Seite in den letzten Wochen durchgehend online war, ist das bereits ein gutes Zeichen. Interessanter wird es, wenn es kurze Ausschläge gab. Ein Ausfall von wenigen Minuten kann ein harmloser Neustart beim Hoster sein, aber eben auch der Moment, in dem ein Angriff aufgelaufen ist und die Schutzschicht kurzzeitig stark gefordert war. Schau dir an, was in diesen Zeitfenstern passiert ist. Gab es einen Anstieg bei den Anfragen, eine ungewöhnliche Häufung aus bestimmten Ländern oder auffällig viele Verbindungen aus derselben Quelladresse, dann war das vermutlich kein Zufall. Der Schutz hat in so einem Fall entweder gehalten und du hast nur eine minimale Verzögerung bemerkt, oder er wurde umgangen und du solltest nachjustieren.
Woran du erkennst, dass die Schutzschicht arbeitet
Die meisten DDoS-Abwehrsysteme liefern dir eine Art Protokoll. Dort stehen zum Beispiel die Anzahl der verworfenen Anfragen, die Menge an geblocktem Datenverkehr und die Zahl der als verdächtig eingestuften Verbindungen. Diese Zahlen wirken auf den ersten Blick abstrakt, aber sie erzählen dir eine klare Geschichte. Wenn an einem normalen Mittwoch plötzlich das Dreifache an verworfenen Paketen auftaucht, war da jemand aktiv. Dein Schutz hat reagiert, bevor dein Server in die Knie ging. Du musst nicht jede einzelne Zahl deuten können. Wichtiger ist der Trend: Steigen die abgewehrten Anfragen über Tage oder Wochen an, wirst du möglicherweise gerade systematisch getestet. Dann lohnt es sich, die Regeln etwas strenger zu fassen oder den Provider zu informieren.
Ein zweiter Indikator ist die Antwortzeit deiner Seite. Wenn sie im Normalbetrieb stabil bleibt, während die Zahl der eingehenden Verbindungen nach oben schnellt, arbeitet deine Filterung sauber. Wichtig ist, dass du Antwortzeit und Besucherzahl zusammen betrachtest. Ein langsamer werdender Shop bei gleichbleibendem Besucheraufkommen deutet auf ein Problem hin. Eine gleichbleibende Ladezeit trotz einer Welle von Anfragen spricht dagegen für eine funktionierende Abwehr. Viele Schutzanbieter stellen dir dafür einfache Diagramme bereit. Du musst dort nichts konfigurieren, nur ablesen, ob die Kurven auseinanderlaufen oder parallel bleiben.
Auch dein eigenes Log kann dir helfen, selbst wenn es nur ein einfaches Access-Log ist. Sortiere nach den am häufigsten auftretenden IP-Adressen, nach den aufgerufenen URLs und nach den Zeitstempeln. Wenn eine einzelne Adresse innerhalb weniger Minuten tausendmal dieselbe Seite abruft, ist das kein interessierter Besucher, sondern ein Skript. Wiederholt sich dieses Muster von verschiedenen Adressen, hast du es mit einem verteilten Angriff zu tun. Dein Schutz sollte genau diese Anfragen aussortieren. Taucht dieselbe Adresse trotzdem immer wieder im Log auf, greift die Filterung nicht richtig. Das ist ein klarer Hinweis, die Einstellungen zu prüfen oder den Anbieter zu kontaktieren.
Mit einfachen Kennzahlen den Überblick behalten
Du brauchst keine ausgefeilte Statistik, um zu beurteilen, ob dein Schutz greift. Drei Werte genügen für den Einstieg. Erstens die Zahl der abgewehrten Anfragen pro Tag, zweitens die durchschnittliche Antwortzeit deiner Seite und drittens die Anzahl der Ausfälle oder Fehlermeldungen. Diese drei Zahlen solltest du dir einmal pro Woche ansehen. Sie zeigen dir, ob sich etwas verändert, lange bevor ein größerer Schaden entsteht. Wenn die abgewehrten Anfragen steigen, deine Seite aber weiterhin stabil läuft, funktioniert dein Aufbau. Wenn die Antwortzeit trotz Schutz dauerhaft schlechter wird, musst du an einer anderen Stelle ansetzen, etwa bei der Servergröße oder der Konfiguration deiner Software.
Ein typischer Fehler ist es, nur auf den Moment des Angriffs zu schauen. Viel aussagekräftiger ist der Vergleich über einen längeren Zeitraum. Notiere dir deine Werte zu einem festen Zeitpunkt in der Woche und lege sie nebeneinander. So erkennst du schleichende Veränderungen, die dir im Alltag sonst entgehen würden. Ein Anstieg der abgewehrten Anfragen von Woche zu Woche kann zum Beispiel bedeuten, dass dein Projekt bekannter wird und damit auch für Angreifer interessanter. Deine Schutzmaßnahmen wachsen dann am besten mit. Umgekehrt zeigt ein plötzlicher Abfall der geblockten Anfragen bei gleichzeitig steigender Serverlast, dass etwas durchrutscht. Dann solltest du nicht warten, bis der Server kollabiert.
Auch die Logs deines Hosters oder deines Schutzanbieters lassen sich ohne Spezialwissen auswerten. Suche nach Einträgen wie „blocked“, „dropped“ oder „challenge“. Diese Begriffe zeigen dir, wo die Abwehr aktiv geworden ist. Wenn dort über Wochen nichts steht, heißt das nicht automatisch, dass keine Angriffe stattfinden. Es kann auch bedeuten, dass dein Filter zu lasch eingestellt ist und auffälligen Verkehr durchlässt. Ein gelegentlicher Blick auf die Quellländer der Anfragen hilft ebenfalls. Wenn dein Projekt sich an Kunden im deutschsprachigen Raum richtet, aber plötzlich ein großer Teil der Anfragen aus völlig anderen Regionen kommt, ist das mindestens ein Grund, genauer hinzusehen. Manche Angriffe laufen über Rechner in Ländern, in denen du gar keine Zielgruppe hast.
Am Ende geht es nicht darum, jeden einzelnen Angriff zu verstehen. Es geht darum, ein Gefühl für den Normalzustand deiner Seite zu bekommen. Wer weiß, wie viele Anfragen an einem gewöhnlichen Tag eingehen, wie schnell die Seite üblicherweise lädt und wie viele Verbindungen normalerweise geblockt werden, erkennt Abweichungen sofort. Genau diese Abweichungen sind der Moment, in dem du handeln solltest. Dein Schutz ist kein einmaliges Projekt, sondern etwas, das du regelmäßig beobachtest. Die Zahlen zeigen dir, ob die eingerichtete Abwehr ihren Zweck erfüllt oder ob du nachbessern musst.
17DDoS-Schutz mit anderen Sicherheitsmaßnahmen verbinden
Wenn du dich mit DDoS-Schutz beschäftigst, bist du gedanklich meist beim Server und beim Netzwerk. Das ist richtig, denn dort setzt die Attacke an. Aber ein Schutz, der nur aus einer Abwehr von Überlastangriffen besteht, bleibt Stückwerk. Wer ernsthaft verhindern will, dass sein Projekt, sein Shop oder sein Social-Media-Auftritt Schaden nimmt, sollte den DDoS-Schutz als einen Baustein unter mehreren betrachten. Erst im Zusammenspiel mit Firewall, Backups und einem durchdachten Zugriffsschutz ergibt sich eine Sicherheitsarchitektur, die auch dann trägt, wenn eine Maßnahme versagt oder ein Angriff anders abläuft als erwartet.
Der Grund dafür liegt in der Arbeitsweise von Angreifern. Ein DDoS-Angriff ist selten ein isoliertes Ereignis. Oft dient er als Ablenkung, als Nebelwand, während parallel versucht wird, in das System einzudringen. Während dein Team damit beschäftigt ist, den Server wieder erreichbar zu machen, läuft im Hintergrund vielleicht ein Versuch, Passwörter auszulesen oder eine Schwachstelle in einer Anwendung auszunutzen. Wenn du also nur den DDoS-Schutz im Blick hast, übersiehst du möglicherweise den eigentlichen Angriff. Eine Firewall, die den eingehenden Datenverkehr auch inhaltlich prüft, kann hier den entscheidenden Unterschied machen. Sie erkennt ungewöhnliche Anfragen an dein Backend, blockiert Zugriffe aus auffälligen Adressbereichen und verhindert, dass während eines Angriffs weitere Lücken ausgenutzt werden.
Firewall und DDoS-Schutz als doppelte Hürde
DDoS-Schutz und Firewall arbeiten auf unterschiedlichen Ebenen. Der DDoS-Schutz, vor allem in der Cloud-Variante, filtert den Verkehr bereits, bevor er deine Infrastruktur erreicht. Er entscheidet grob: Welcher Datenstrom ist legitim, welcher gehört zur Angriffswelle. Die Firewall übernimmt danach die feinere Arbeit. Sie prüft, welche Anfragen an welche Dienste gehen dürfen, ob ein Zugriff auf den Administrationsbereich aus einem bestimmten Land überhaupt nötig ist und ob bestimmte Muster im Datenverkehr auf einen Einbruchsversuch hindeuten. Beide zusammen ergeben eine doppelte Hürde: Der Angreifer muss erst die Volumenabwehr überwinden und dann noch die Zugriffsregeln. Das erhöht den Aufwand für ihn erheblich.
Ein typisches Szenario aus der Praxis: Du betreibst einen kleinen Shop, der über Nacht regelmäßig von automatisierten Skripten nach Schwachstellen abgesucht wird. Die Firewall blockt diese Anfragen, weil sie aus verdächtigen Netzen kommen oder weil die angeforderten Pfade auf veraltete Systeme verweisen. Der DDoS-Schutz wiederum sorgt dafür, dass eine plötzliche Welle solcher Anfragen nicht deine Bandbreite auffrisst. Ohne Firewall würdest du zwar den Volumenangriff überstehen, aber die einzelnen schädlichen Anfragen könnten trotzdem durchkommen. Ohne DDoS-Schutz wäre die Firewall allein bei einem großen Angriff schlicht überfordert, weil sie selbst unter der Last zusammenbrechen kann. Die Kombination ist also keine doppelte Absicherung desselben Problems, sondern die Abdeckung zweier verschiedener Angriffsarten, die in der Praxis häufig gemeinsam auftreten.
Entscheidend ist, dass beide Systeme miteinander kommunizieren können. Viele Cloud-DDoS-Anbieter lassen sich so konfigurieren, dass sie verdächtige Quellen automatisch an die Firewall melden oder umgekehrt von der Firewall gesperrte Adressen gar nicht erst zur Prüfung annehmen. Wenn du diese Verbindung nicht einrichtest, arbeiten beide nebeneinander her und du verschenkst einen Teil der Wirkung. Auch hier gilt: Wer sich einmal die Zeit nimmt, die Regeln sauber aufeinander abzustimmen, spart sich im Ernstfall lange Fehlersuche.
Backup und Zugriffsschutz als letzte Verteidigungslinie
Der dritte Baustein, der oft vergessen wird, ist das Backup. Ein DDoS-Angriff zerstört keine Daten im klassischen Sinn, aber er kann Systeme in einen instabilen Zustand bringen. Wenn während der Überlast Prozesse abstürzen, Datenbanken unvollständig schreiben oder Konfigurationen beschädigt werden, stehst du nach dem Angriff vor einem Scherbenhaufen. Ein aktuelles Backup, das getrennt vom produktiven System liegt, erlaubt dir in so einem Fall die schnelle Wiederherstellung. Ohne Backup kann ein einzelner Angriff Wochen an Arbeit vernichten, selbst wenn der DDoS-Schutz funktioniert hat. Die beiden Dinge gehören also zusammen: Der DDoS-Schutz hält den Angriff ab, das Backup stellt sicher, dass du nach dem Angriff weitermachen kannst wie zuvor.
Der Zugriffsschutz wiederum betrifft die Frage, wer überhaupt auf deine Server, deine Social-Media-Konten und deine Verwaltungsoberflächen zugreifen darf. Starke Passwörter, Zwei-Faktor-Authentifizierung und getrennte Konten mit unterschiedlichen Rechten sind hier die Grundlage. Ein DDoS-Angriff kann dich ablenken, während ein Angreifer versucht, sich mit gestohlenen Zugangsdaten einzuloggen. Wenn du dann keine saubere Zugriffsverwaltung hast, wird aus der Überlastattacke schnell ein vollständiger Kontrollverlust. Umgekehrt hilft dir der DDoS-Schutz, solche Versuche zu erkennen, weil die abnormale Last auf dem Login-Bereich ein Warnsignal sein kann. Je besser deine Zugriffsregeln sind, desto schneller fällt dir auf, dass hier etwas nicht stimmt.
Im Alltag bedeutet das: Richte deine Sicherheitsmaßnahmen nicht nacheinander ein, sondern betrachte sie als zusammenhängendes System. Wenn du einen neuen Dienst einrichtest, prüfe immer, ob Firewall, Backup und Zugriffsschutz mitgedacht sind. Wenn du deine Social-Media-Profile betreust, gelten ähnliche Prinzipien, auch wenn dort die technischen Angriffspunkte andere sind. Ein Konto, das nur über ein einziges, schwaches Passwort geschützt ist und keine Möglichkeit zur Wiederherstellung bietet, ist genauso gefährdet wie ein Server ohne Firewall. Der DDoS-Schutz ist der sichtbare Teil dieser Strategie, aber er entfaltet seine Wirkung nur, wenn du die dahinterliegenden Ebenen nicht vernachlässigst. Wer so denkt, hat nicht nur einen Schutz gegen Überlastangriffe, sondern eine Haltung zur Sicherheit, die auch unerwartete Vorfälle abfedert.
18Was tun während einer laufenden Attacke?
Wenn die Website plötzlich nicht mehr erreichbar ist, der Server träge reagiert oder das Backend nur noch mit Verzögerung lädt, ist guter Rat gefragt. Der erste Impuls ist oft Panik oder hektisches Herumprobieren. Genau das verschlimmert die Lage meist. Eine laufende DDoS-Attacke lässt sich nicht durch schnelles Neustarten des Routers oder das Löschen einzelner Dateien beenden. Was jetzt zählt, ist eine ruhige, geordnete Abfolge von Schritten. Wer vorher einen Plan hat, spart wertvolle Minuten und verhindert Folgeschäden, die durch überstürzte Aktionen entstehen.
Sofortmaßnahmen: Kontakt aufnehmen und Schutz aktivieren
Als Erstes solltest du dokumentieren, was du beobachtest. Wann begann die Störung, welche Dienste sind betroffen, gibt es auffällige Muster wie extrem viele Anfragen aus einer bestimmten Region oder zu einer bestimmten Uhrzeit. Diese Notizen helfen später bei der Analyse und bei der Kommunikation mit dem Anbieter. Danach informierst du deinen Hosting-Anbieter oder den Betreiber deines Servers. Viele Provider haben rund um die Uhr erreichbare Notfallkontakte für genau solche Fälle. Schildere sachlich, was passiert, und bitte um eine Einschätzung, ob der eingehende Datenverkehr tatsächlich auf eine Attacke hindeutet. Provider sehen in ihren Systemen mehr als du von außen und können oft bestätigen, ob es sich um einen gezielten Angriff oder um eine technische Störung handelt.
Wenn du bereits einen Cloud-basierten DDoS-Schutz eingerichtet hast, aktiviere jetzt die Notfallfunktion oder den On-Demand-Modus. Viele Schutzlösungen laufen im Normalbetrieb passiv mit und schalten erst bei Bedarf in den Abwehrmodus. Warte nicht darauf, dass der Angriff von selbst nachlässt. Schalte den Schutz manuell scharf, sobald du den Verdacht hast, dass es sich um eine Attacke handelt. Gleiches gilt für ein CDN, das du vor deinen Server geschaltet hast. Prüfe, ob der gesamte Traffic über das Netzwerk des Anbieters läuft und nicht direkt auf deine Server-IP zeigt. Ein häufiger Fehler im Ernstfall ist, dass die ursprüngliche IP-Adresse des Servers noch öffentlich bekannt ist und der Angreifer den Schutz einfach umgeht.
Falls du keinen externen Schutz gebucht hast, frage deinen Provider nach einer Möglichkeit zur Traffic-Filterung. Viele Rechenzentren können verdächtigen Datenverkehr auf Netzwerkebene verwerfen, bevor er deinen Server erreicht. Das ist kein vollständiger Ersatz für eine spezialisierte Schutzlösung, kann aber Zeit verschaffen und den schlimmsten Druck vom Server nehmen. Denke auch daran, dass du während einer Attacke nicht versuchen solltest, den Server mehrfach neu zu starten oder Einstellungen im laufenden Betrieb zu verändern, die du nicht genau verstehst. Jede Änderung kostet Ressourcen und kann die Lage verschlimmern, wenn der Server ohnehin schon am Limit arbeitet.
Kommunikation und Nachbereitung während der Attacke
Sobald die technischen Sofortmaßnahmen laufen, kümmere dich um die Kommunikation nach außen. Wenn du einen Shop oder einen Dienst betreibst, bei dem Kunden regelmäßig auf deine Website zugreifen, wirst du schnell Anfragen bekommen. Warte nicht, bis sich Beschwerden sammeln, sondern informiere aktiv. Über einen Statusbereich auf deiner Website, über deine Social-Media-Kanäle oder per E-Mail kannst du mitteilen, dass es aktuell zu Einschränkungen kommt und du an der Lösung arbeitest. Nenne keinen konkreten Zeitpunkt für die Behebung, wenn du ihn nicht sicher kennst. Eine ehrliche Aussage wie "Wir sind dran und melden uns, sobald der Dienst wieder stabil läuft" ist besser als ein Versprechen, das du nicht halten kannst. Kunden verzeihen einen Ausfall eher, wenn sie informiert werden, als wenn sie im Unklaren bleiben.
Beobachte währenddessen die Auslastung deines Servers und die Wirkung der Schutzmaßnahmen. Notiere dir, welche Filter greifen und ob der Angriff nachlässt. Wenn du mit einem externen Schutzanbieter arbeitest, halte den Kontakt eng und frage nach Zwischenständen. Nach dem Ende der Attacke beginnt die eigentliche Aufarbeitung. Prüfe die Logdateien auf Hinweise, welche Schwachstelle der Angriff genutzt hat und ob der Schutz an jeder Stelle gegriffen hat. Besprich mit deinem Provider, ob zusätzliche Maßnahmen nötig sind, damit ein ähnlicher Angriff beim nächsten Mal schneller abgefangen wird. Überlege auch, ob du die Notfallkommunikation anpassen musst, etwa durch einen vorbereiteten Textbaustein, den du im Ernstfall nur noch veröffentlichen musst.
Eine laufende Attacke ist kein Zeitpunkt für Grundsatzentscheidungen. Es geht darum, den Schaden zu begrenzen, den Betrieb so schnell wie möglich wiederherzustellen und die Kontrolle zu behalten. Wer vorher weiß, wen er anruft, welchen Schutz er aktiviert und wie er Kunden informiert, hat im Ernstfall einen klaren Vorteil. Genau deshalb lohnt es sich, die Abläufe einmal in Ruhe durchzuspielen, bevor tatsächlich ein Angriff passiert. Der Stress während einer Attacke ist hoch genug. Eine vorbereitete Checkliste, die du abarbeiten kannst, nimmt dir einen Teil der Entscheidungslast ab und verhindert, dass du in der Hektik wichtige Schritte vergisst.
Wenn du Social-Media-Kanäle für dein Unternehmen nutzt, beziehe sie in die Notfallkommunikation ein. Ein kurzer Hinweis auf Instagram oder Facebook erreicht viele deiner Kunden, auch wenn deine eigene Website gerade nicht erreichbar ist. Halte die Meldung sachlich und verzichte auf Schuldzuweisungen oder Spekulationen über den Angreifer. Deine Kunden wollen wissen, ob ihre Daten sicher sind und wann der Dienst wieder läuft. Mehr nicht. Alles andere gehört in die interne Aufarbeitung oder in die Kommunikation mit Behörden, falls der Angriff meldepflichtig ist. Bleib auch nach dem Ende der Attacke wachsam, denn nicht selten folgt nach einem ersten Angriff ein zweiter, sobald der Angreifer sieht, dass du reagierst. Ein Schutz, der einmal aktiviert wurde, sollte daher nicht sofort wieder abgeschaltet werden, nur weil die Lage sich beruhigt hat.
19Häufige Fragen zum DDoS-Schutz
Viele Fragen zum DDoS-Schutz tauchen immer wieder auf, gerade wenn du dich zum ersten Mal mit dem Thema beschäftigst. Ein paar davon lassen sich klar beantworten, ohne dass du dich durch Fachliteratur kämpfen musst. Das Wichtigste vorweg: DDoS-Schutz ist keine einmalige Einstellung, die du vergisst, sondern ein fortlaufender Prozess. Wer das versteht, vermeidet die häufigsten Fehler.
Kann ich mich als kleine Seite überhaupt gegen DDoS schützen?
Ja, und du solltest es auch dann tun, wenn du denkst, dein Projekt sei zu unbedeutend für einen Angriff. Angreifer suchen sich ihre Ziele nicht immer nach Größe aus. Oft reicht ein automatisierter Scan, der ungeschützte Server erkennt und als Übungsziel oder für Erpressungsversuche nutzt. Ein kleiner Shop oder ein privates Blog kann genauso getroffen werden wie ein großer Dienstleister. Der Unterschied liegt im Aufwand, den du betreiben musst. Schon einfache Maßnahmen wie eine aktivierte Firewall, aktuelle Software und ein Hosting-Anbieter mit Basisschutz verringern das Risiko erheblich. Du brauchst also kein Rechenzentrum, um dich sinnvoll abzusichern. Wichtiger ist, dass du deine Angriffsfläche kennst und reduzierst.
Ein Mythos hält sich hartnäckig: Nur wer bereits angegriffen wurde, brauche Schutz. Das ist falsch. Wer erst nach einem Angriff handelt, kämpft bereits mit lahmgelegten Diensten, verärgerten Besuchern und möglicherweise Umsatzausfällen. Der Zeitpunkt, an dem du Schutzmaßnahmen einrichtest, sollte vor dem ersten Vorfall liegen. Gerade bei Social-Media-Auftritten und Websites, die dein Haupteinkommen sichern, ist diese Vorbereitung Teil deiner beruflichen Sorgfalt. Du musst nicht jede Schutzstufe sofort umsetzen, aber ein Grundgerüst gehört von Anfang an dazu.
Eine weitere häufige Frage betrifft die Kosten. Guter DDoS-Schutz ist nicht zwangsläufig teuer. Viele Hosting-Anbieter integrieren Basismaßnahmen bereits in ihre Tarife. Spezialisierte Cloud-Dienste bieten gestaffelte Preise, die sich an deinem tatsächlichen Bedarf orientieren. Entscheidend ist, dass du vorher klärst, was im Ernstfall abgedeckt ist. Ein Tarif, der nur kleine Angriffe abwehrt, hilft dir bei einer groß angelegten Attacke wenig. Lies also die Leistungsbeschreibung genau und frage beim Anbieter nach, wie er reagiert, wenn ein Angriff die gebuchte Kapazität übersteigt. Seriöse Anbieter erklären dir das transparent.
Schützt mich ein starkes Passwort vor DDoS?
Nein, ein starkes Passwort schützt deinen Zugang, aber nicht deine Erreichbarkeit. DDoS-Angriffe zielen darauf ab, deinen Server oder deine Dienste mit Anfragen zu überlasten. Dafür braucht der Angreifer keinen Zugriff auf dein Konto. Ein sicheres Passwort ist trotzdem wichtig, aber es gehört in den Bereich der Zugangssicherheit, nicht in den Bereich der Verfügbarkeit. Wer beides vermischt, überschätzt seine Lage. Du brauchst für den Schutz vor Überlastung andere Werkzeuge: Filter, Kapazitätsreserven, ein Content Delivery Network oder einen spezialisierten Schutzanbieter.
Gleiches gilt für die Annahme, ein VPN oder ein Antivirenprogramm würde DDoS-Angriffe abwehren. Diese Werkzeuge lösen andere Probleme. Ein VPN verschlüsselt deine Verbindung und verschleiert deine IP-Adresse bei der Nutzung, aber es schützt keinen öffentlich erreichbaren Server vor einer Flut von Anfragen. Ein Antivirenprogramm erkennt Schadsoftware auf deinem Gerät, hält aber keinen Angriff auf deine Infrastruktur auf. Wer diese Grenzen kennt, kann gezielter planen und gibt kein Geld für Werkzeuge aus, die im Ernstfall nicht helfen.
Viele fragen auch, ob ein Angriff immer sofort sichtbar ist. Das ist nicht der Fall. Manche Attacken bauen sich langsam auf, andere setzen auf viele kleine Anfragen, die einzeln harmlos wirken, in der Summe aber Ressourcen binden. Deshalb ist eine kontinuierliche Überwachung sinnvoll. Wenn du erst bemerkst, dass deine Seite nicht mehr erreichbar ist, läuft der Angriff bereits. Achte auf Auffälligkeiten wie ungewöhnlich viele Anfragen von gleichen Adressbereichen, langsame Antwortzeiten ohne erkennbaren Grund oder Fehlermeldungen, die vorher nicht auftraten. Je früher du reagierst, desto mehr Handlungsoptionen hast du.
Abschließend noch eine Frage, die oft gestellt wird: Reicht es, die IP-Adresse zu wechseln? Kurzfristig kann das einen Angriff ins Leere laufen lassen, wenn er direkt auf eine bestimmte Adresse zielt. Langfristig ist es keine Lösung. Angreifer ermitteln die neue Adresse oft schnell, besonders wenn deine Domain weiterhin auf denselben Dienst zeigt. Ein IP-Wechsel kann Teil einer Notfallstrategie sein, ersetzt aber keinen durchdachten Schutz. Wer nur die Adresse wechselt und sonst nichts ändert, verschafft sich Zeit, aber keine Sicherheit.